IT et sécurité
Résorbez votre arriéré d’intégrations grâce à plus de 200 connecteurs natifs et à une traçabilité au niveau du message, en gardant vos données sous votre contrôle.
Exécutez vos workflows sur une couche d’exécution unique que vous contrôlez.
Un arriéré d’intégrations sur mesure
Remplacez les scripts d’intégration sur mesure par des flux de données réutilisables.
Risques de conformité et de fuite de données
Gardez vos données dans votre périmètre grâce à un déploiement sur site ou isolé (air-gapped), à l’isolation des locataires au niveau des lignes et à des pistes d’audit chaînées par hachage, sur la plateforme Tietai certifiée ENS Alta.
Maintenance du middleware et interruptions de migration
Consolidez le middleware grâce à une validation en parallèle, message par message, avant la bascule.
 ISO/IEC 27001Certifié
 Certifié · Haute
Reliez vos systèmes existants aux workflows dont vous avez besoin.
Unifiez vos flux hérités en un socle de données unique et réutilisable.
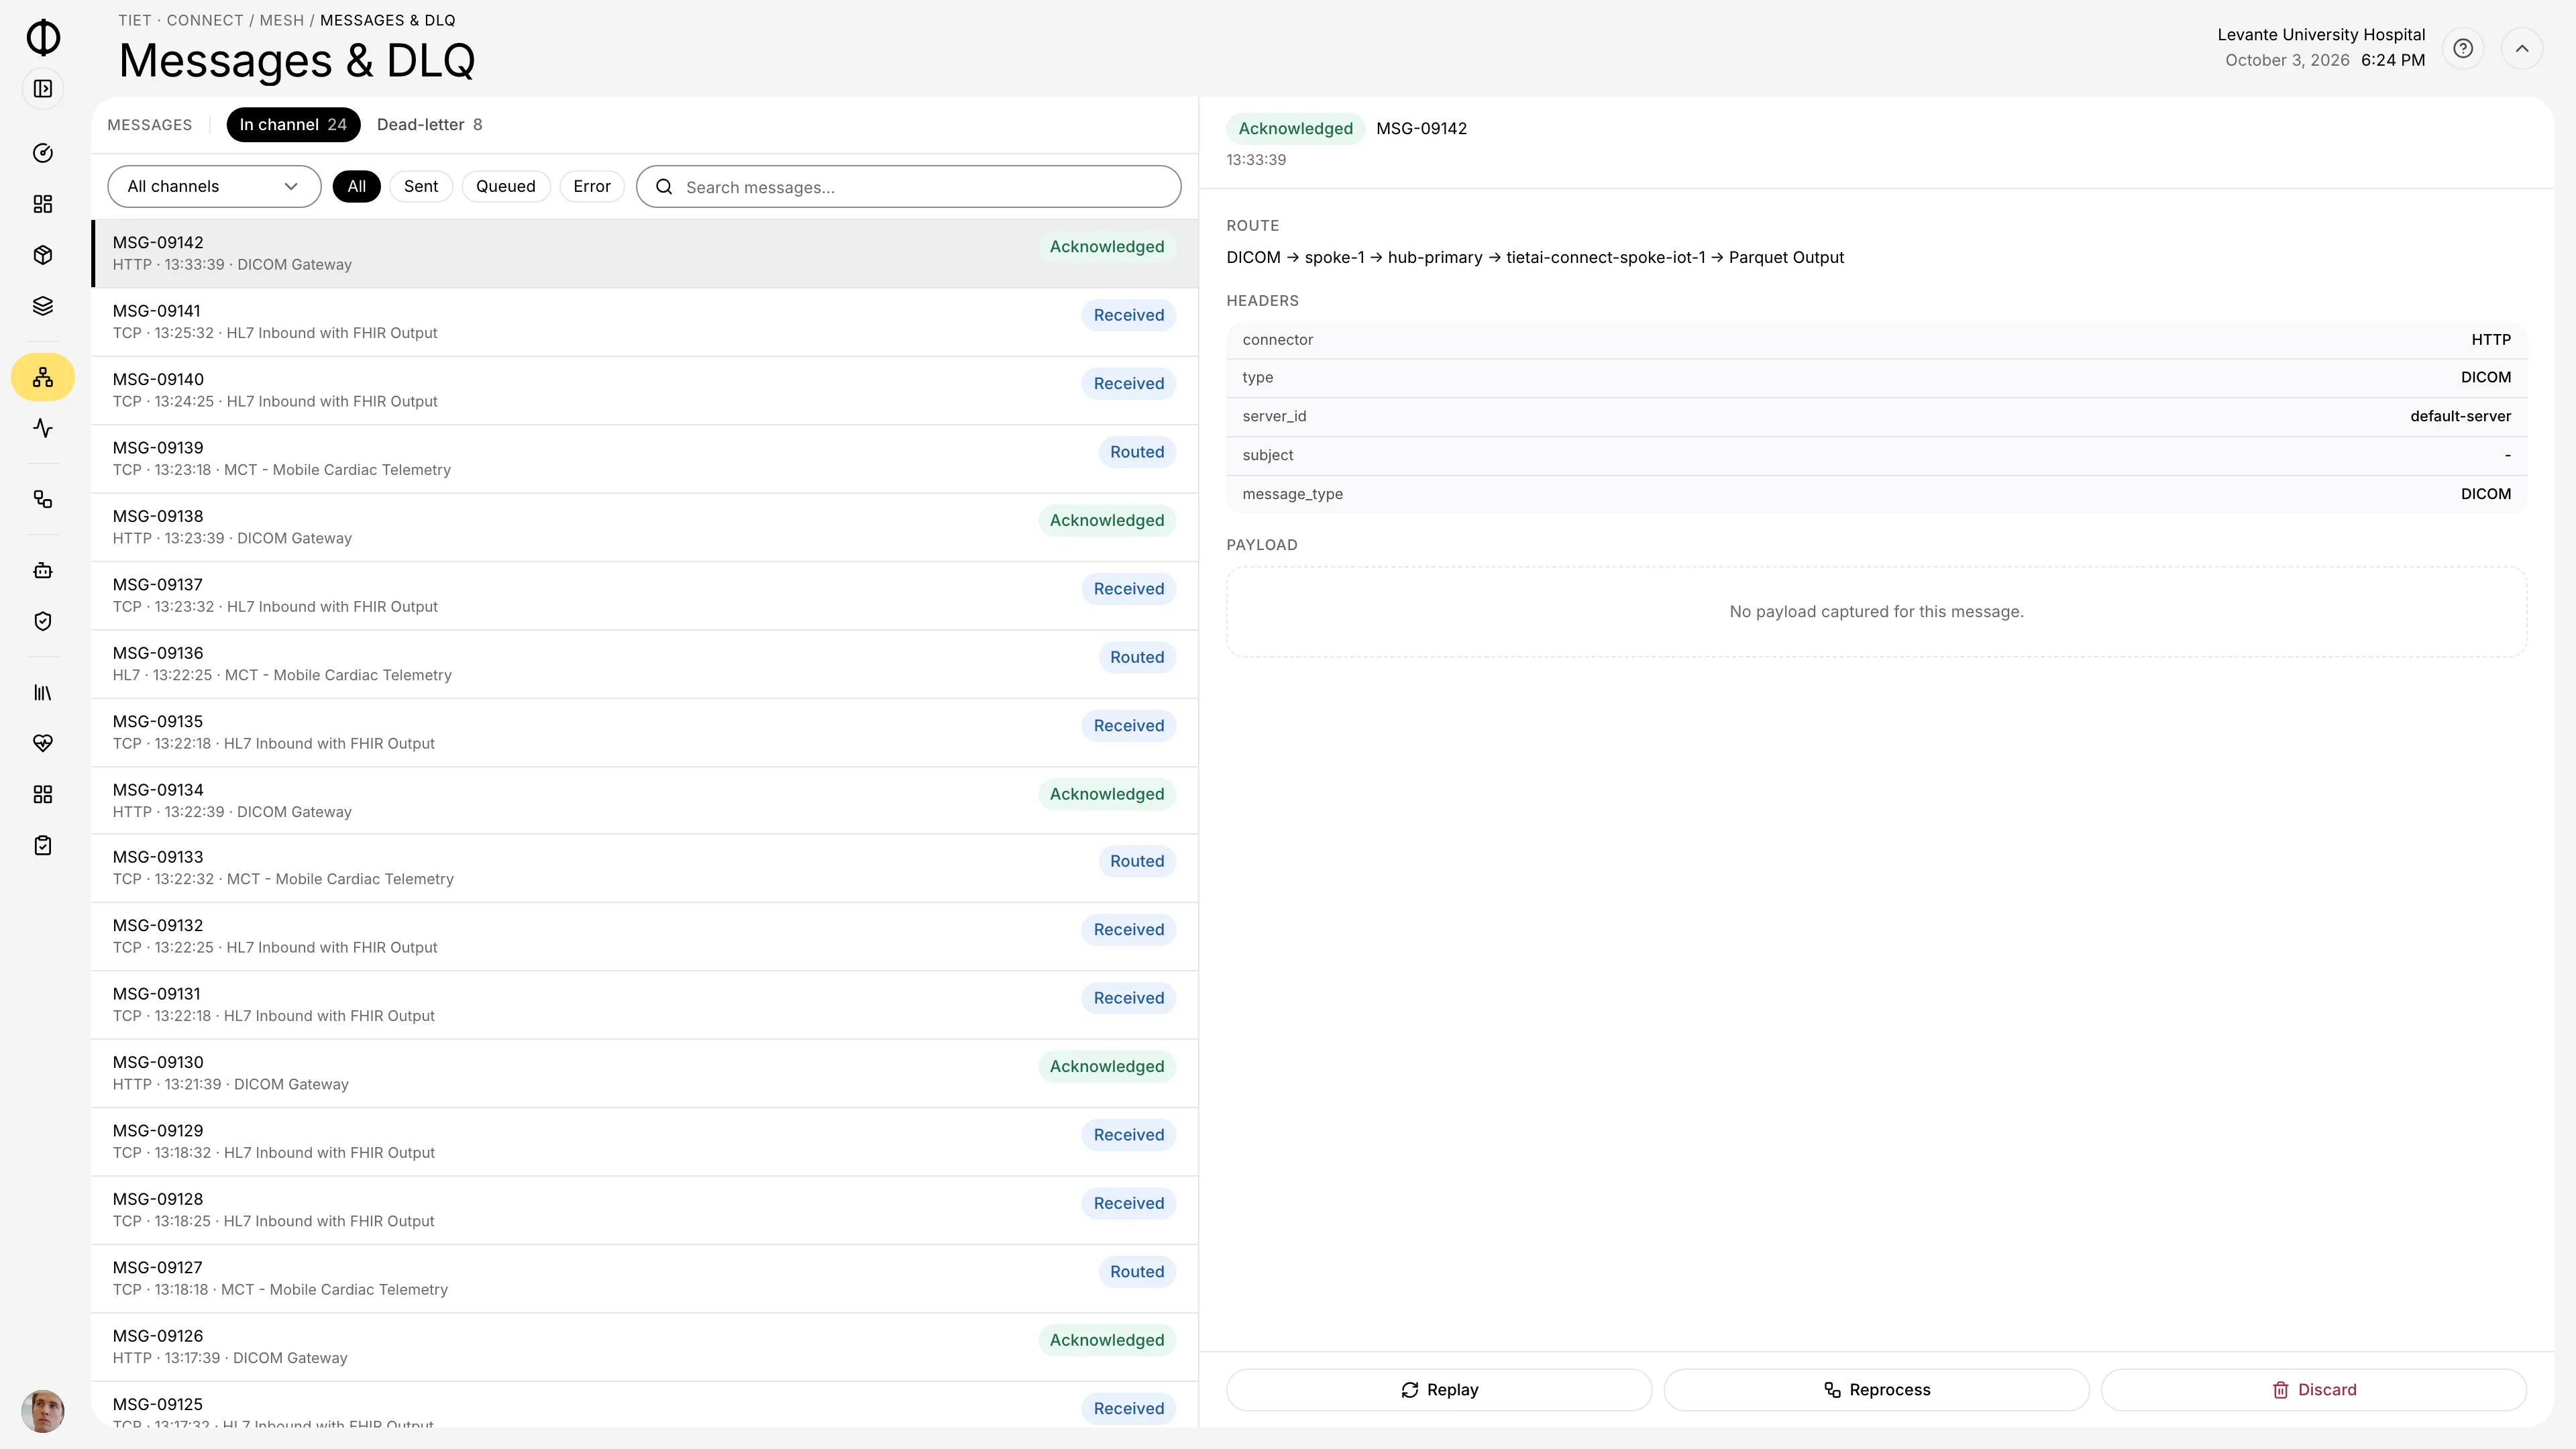
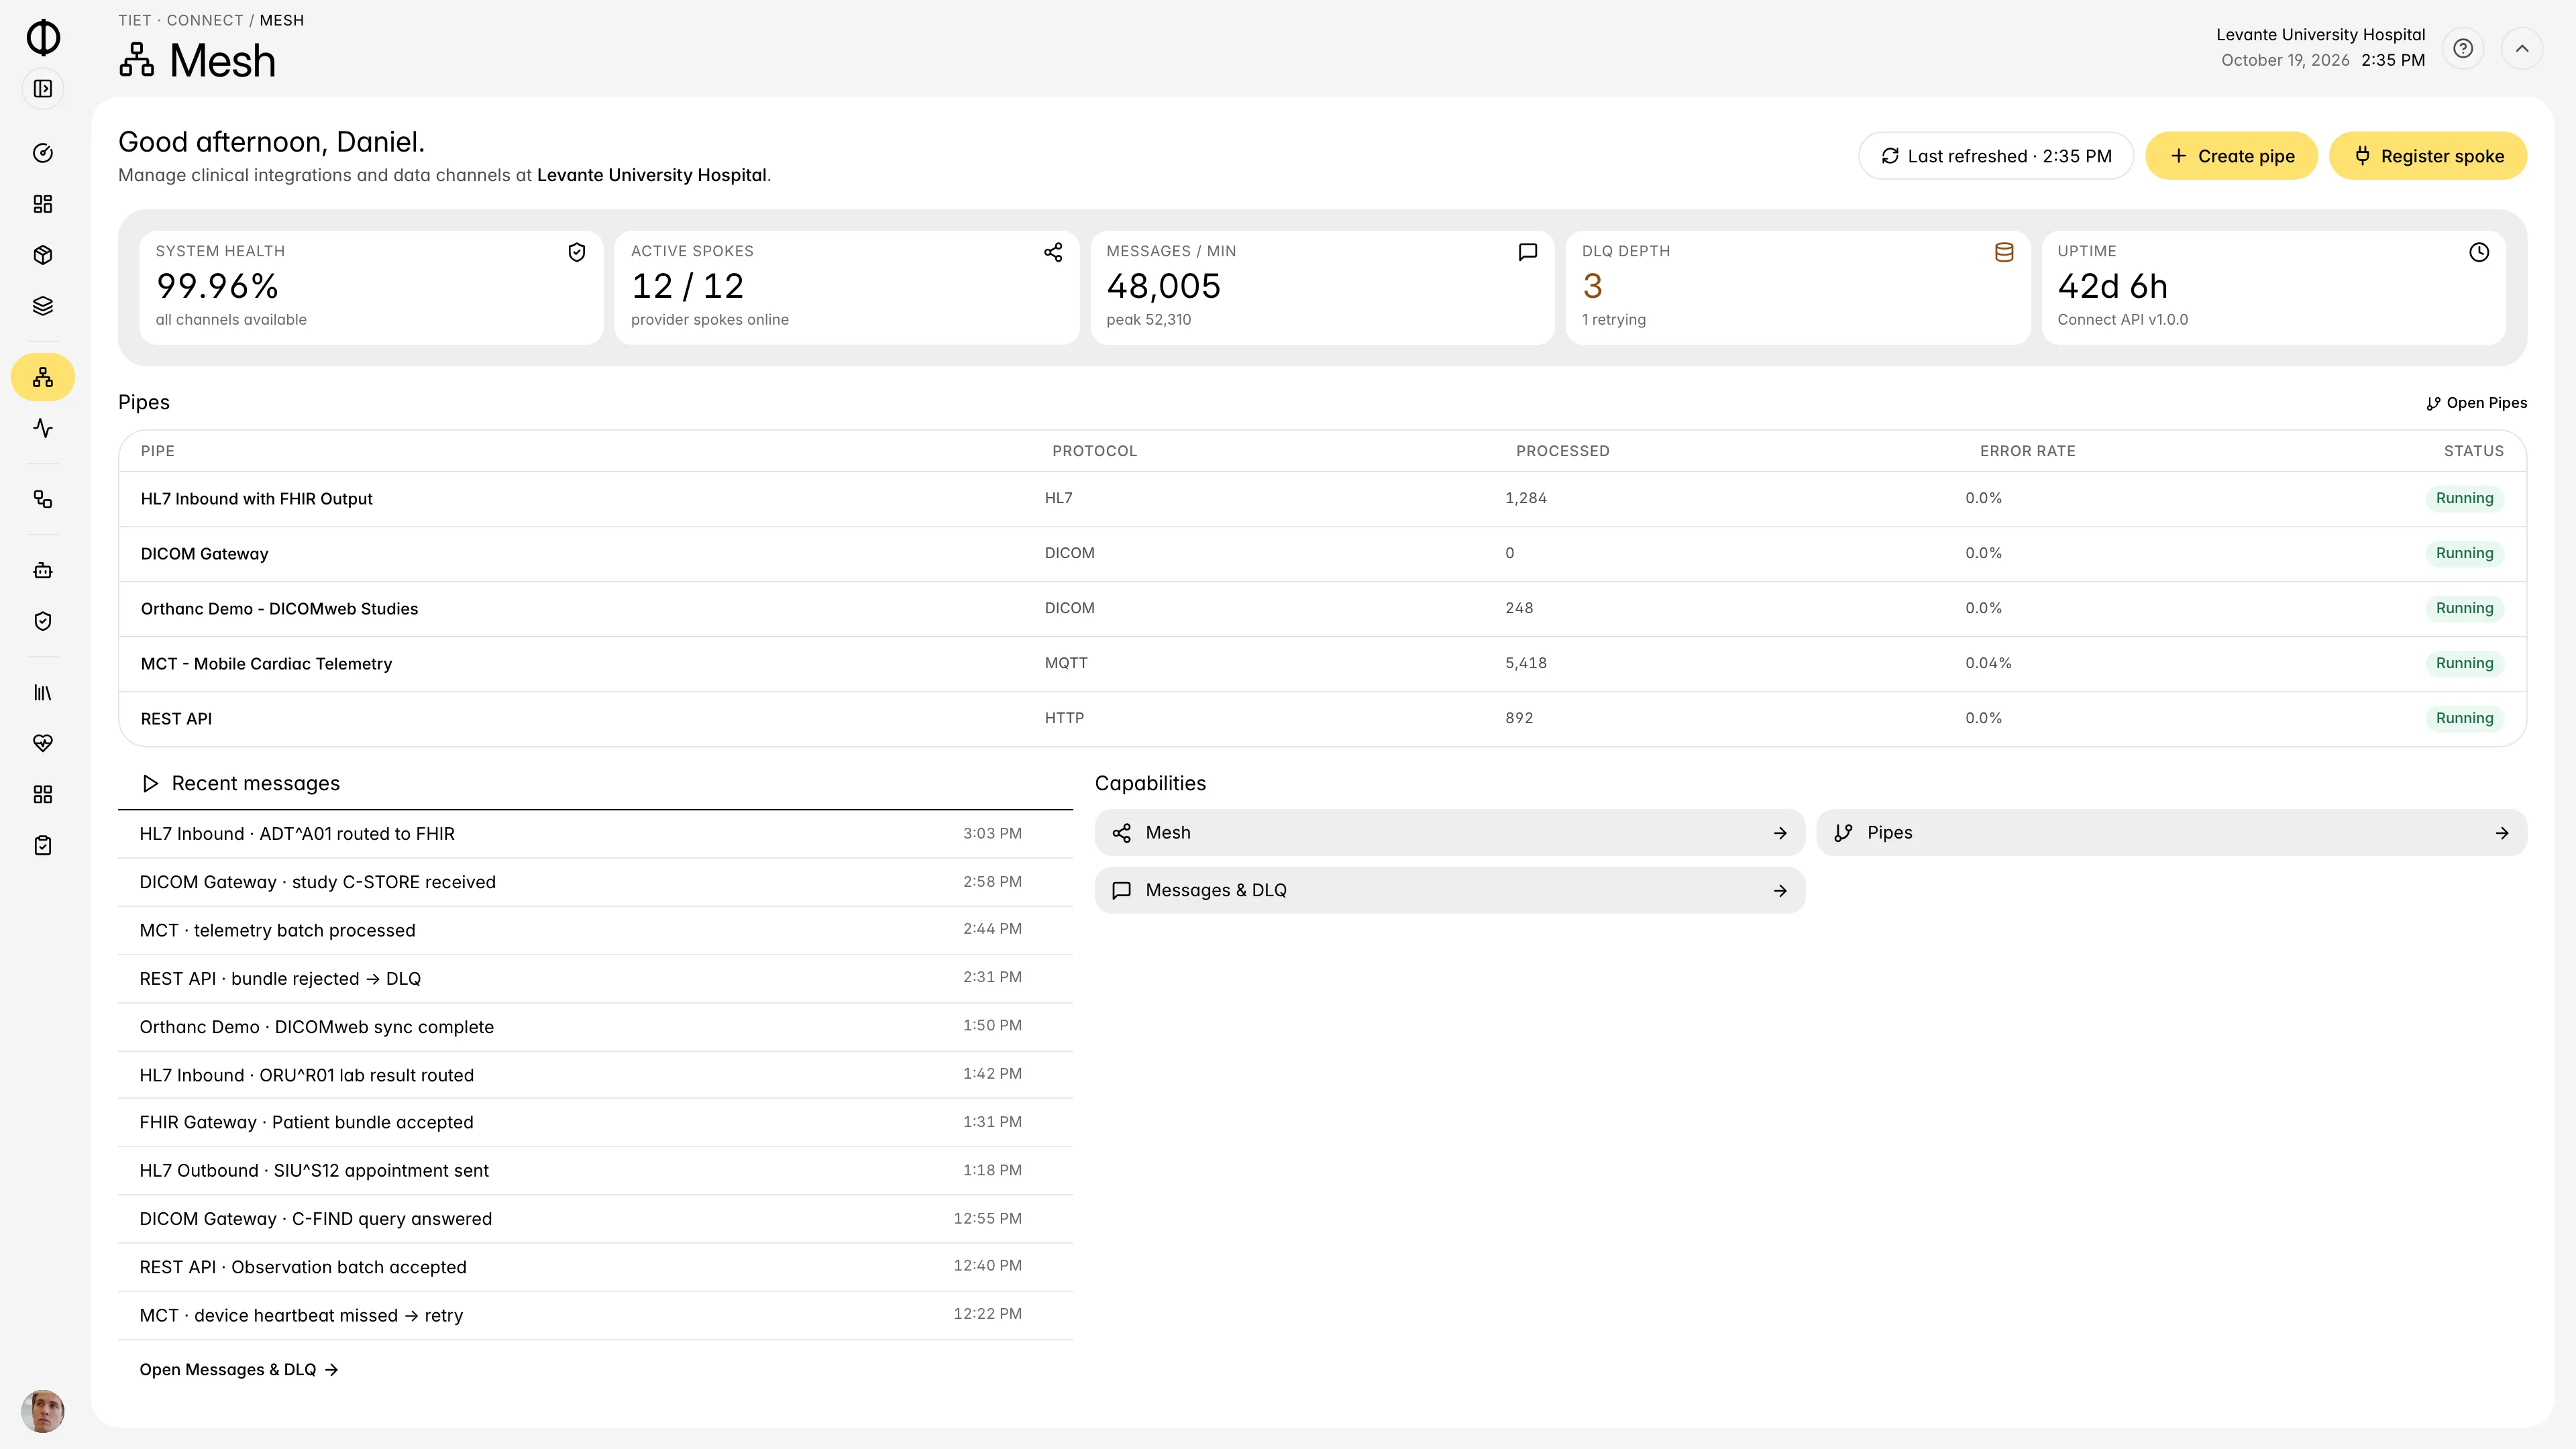
Acheminez les flux HL7 v2.x, DICOM, X12 EDI et de laboratoire grâce à plus de 200 connecteurs prêts à l’emploi. Tiet · Connect les normalise en un flux canonique unique, pour que votre équipe réutilise les données et trace chaque message. Remplacez les moteurs d’interface hérités dès que les flux en parallèle concordent.
Découvrir Tiet · Connect
Créez des workflows que votre équipe maîtrise.
Concevez des workflows visuellement, validez-les avant leur mise en production et suivez chaque exécution par rapport à sa version approuvée.
Découvrir Tiet · Studio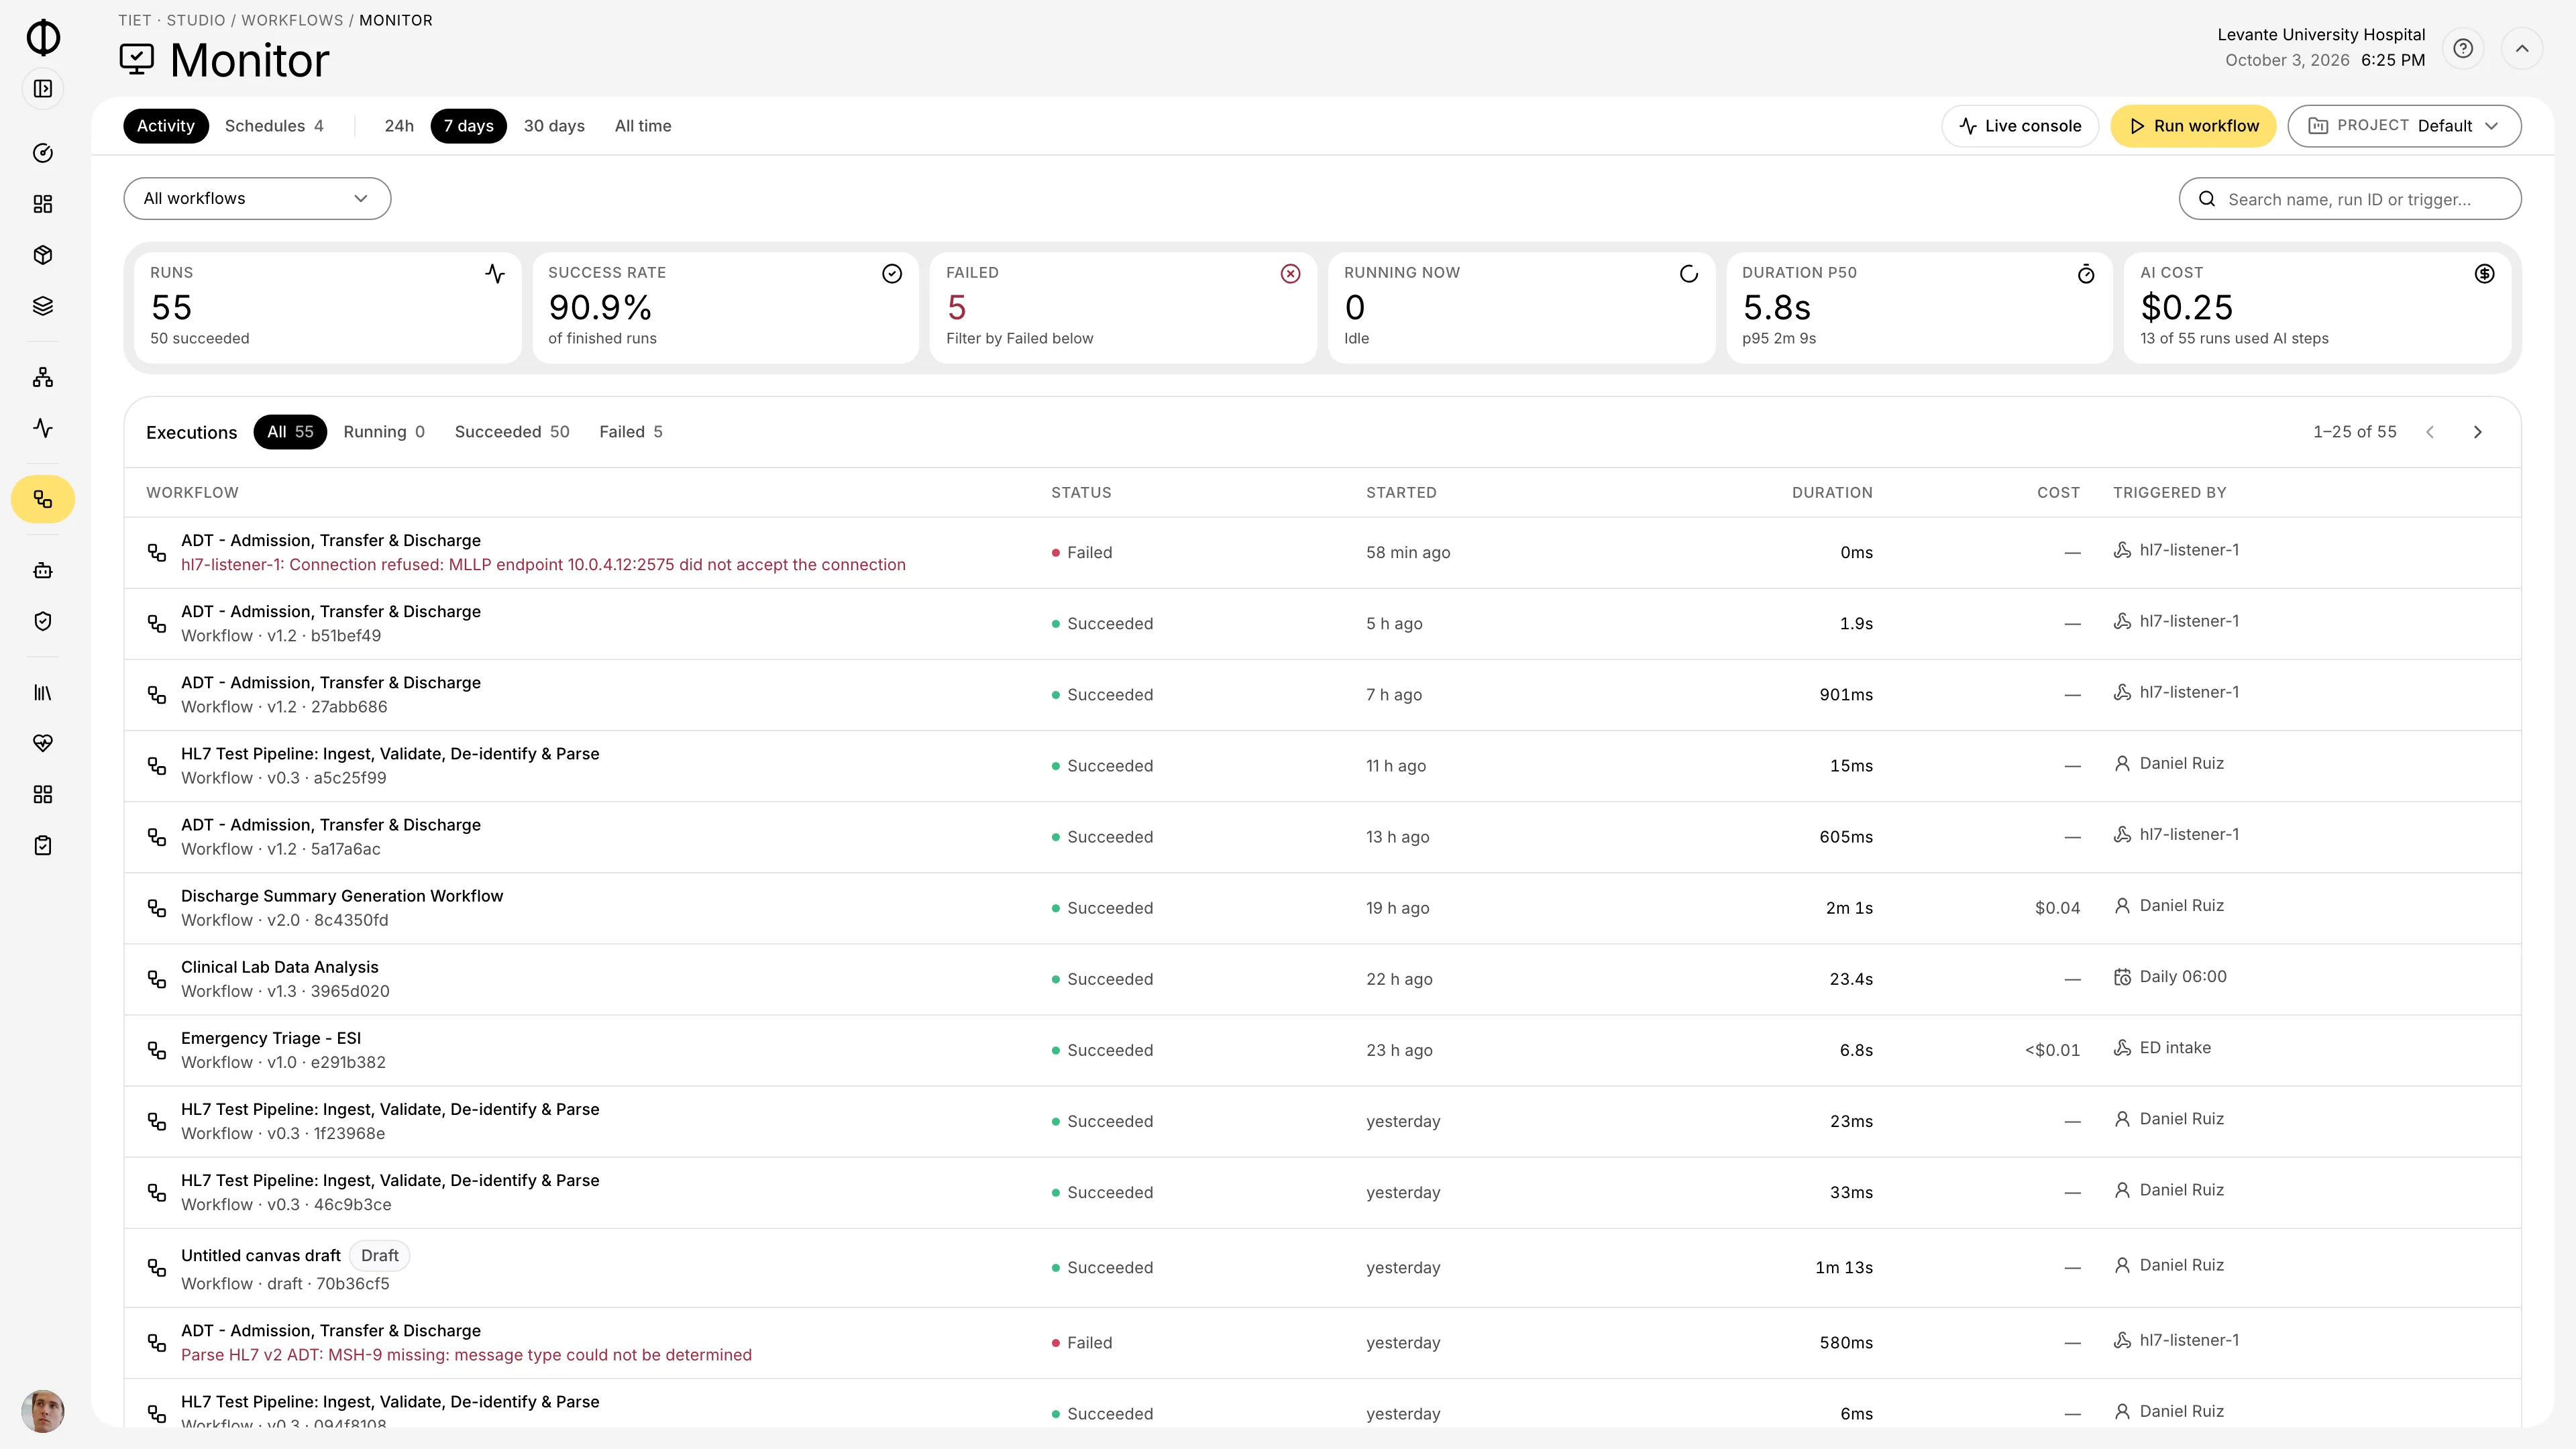
Définissez les limites de l’IA et les points d’approbation humaine.
Configurez des agents avec des outils, des accès aux données et des points de revue définis. Gardez les actions à conséquences sous approbation humaine et chaque exécution traçable.
Découvrir Tiet · Agentic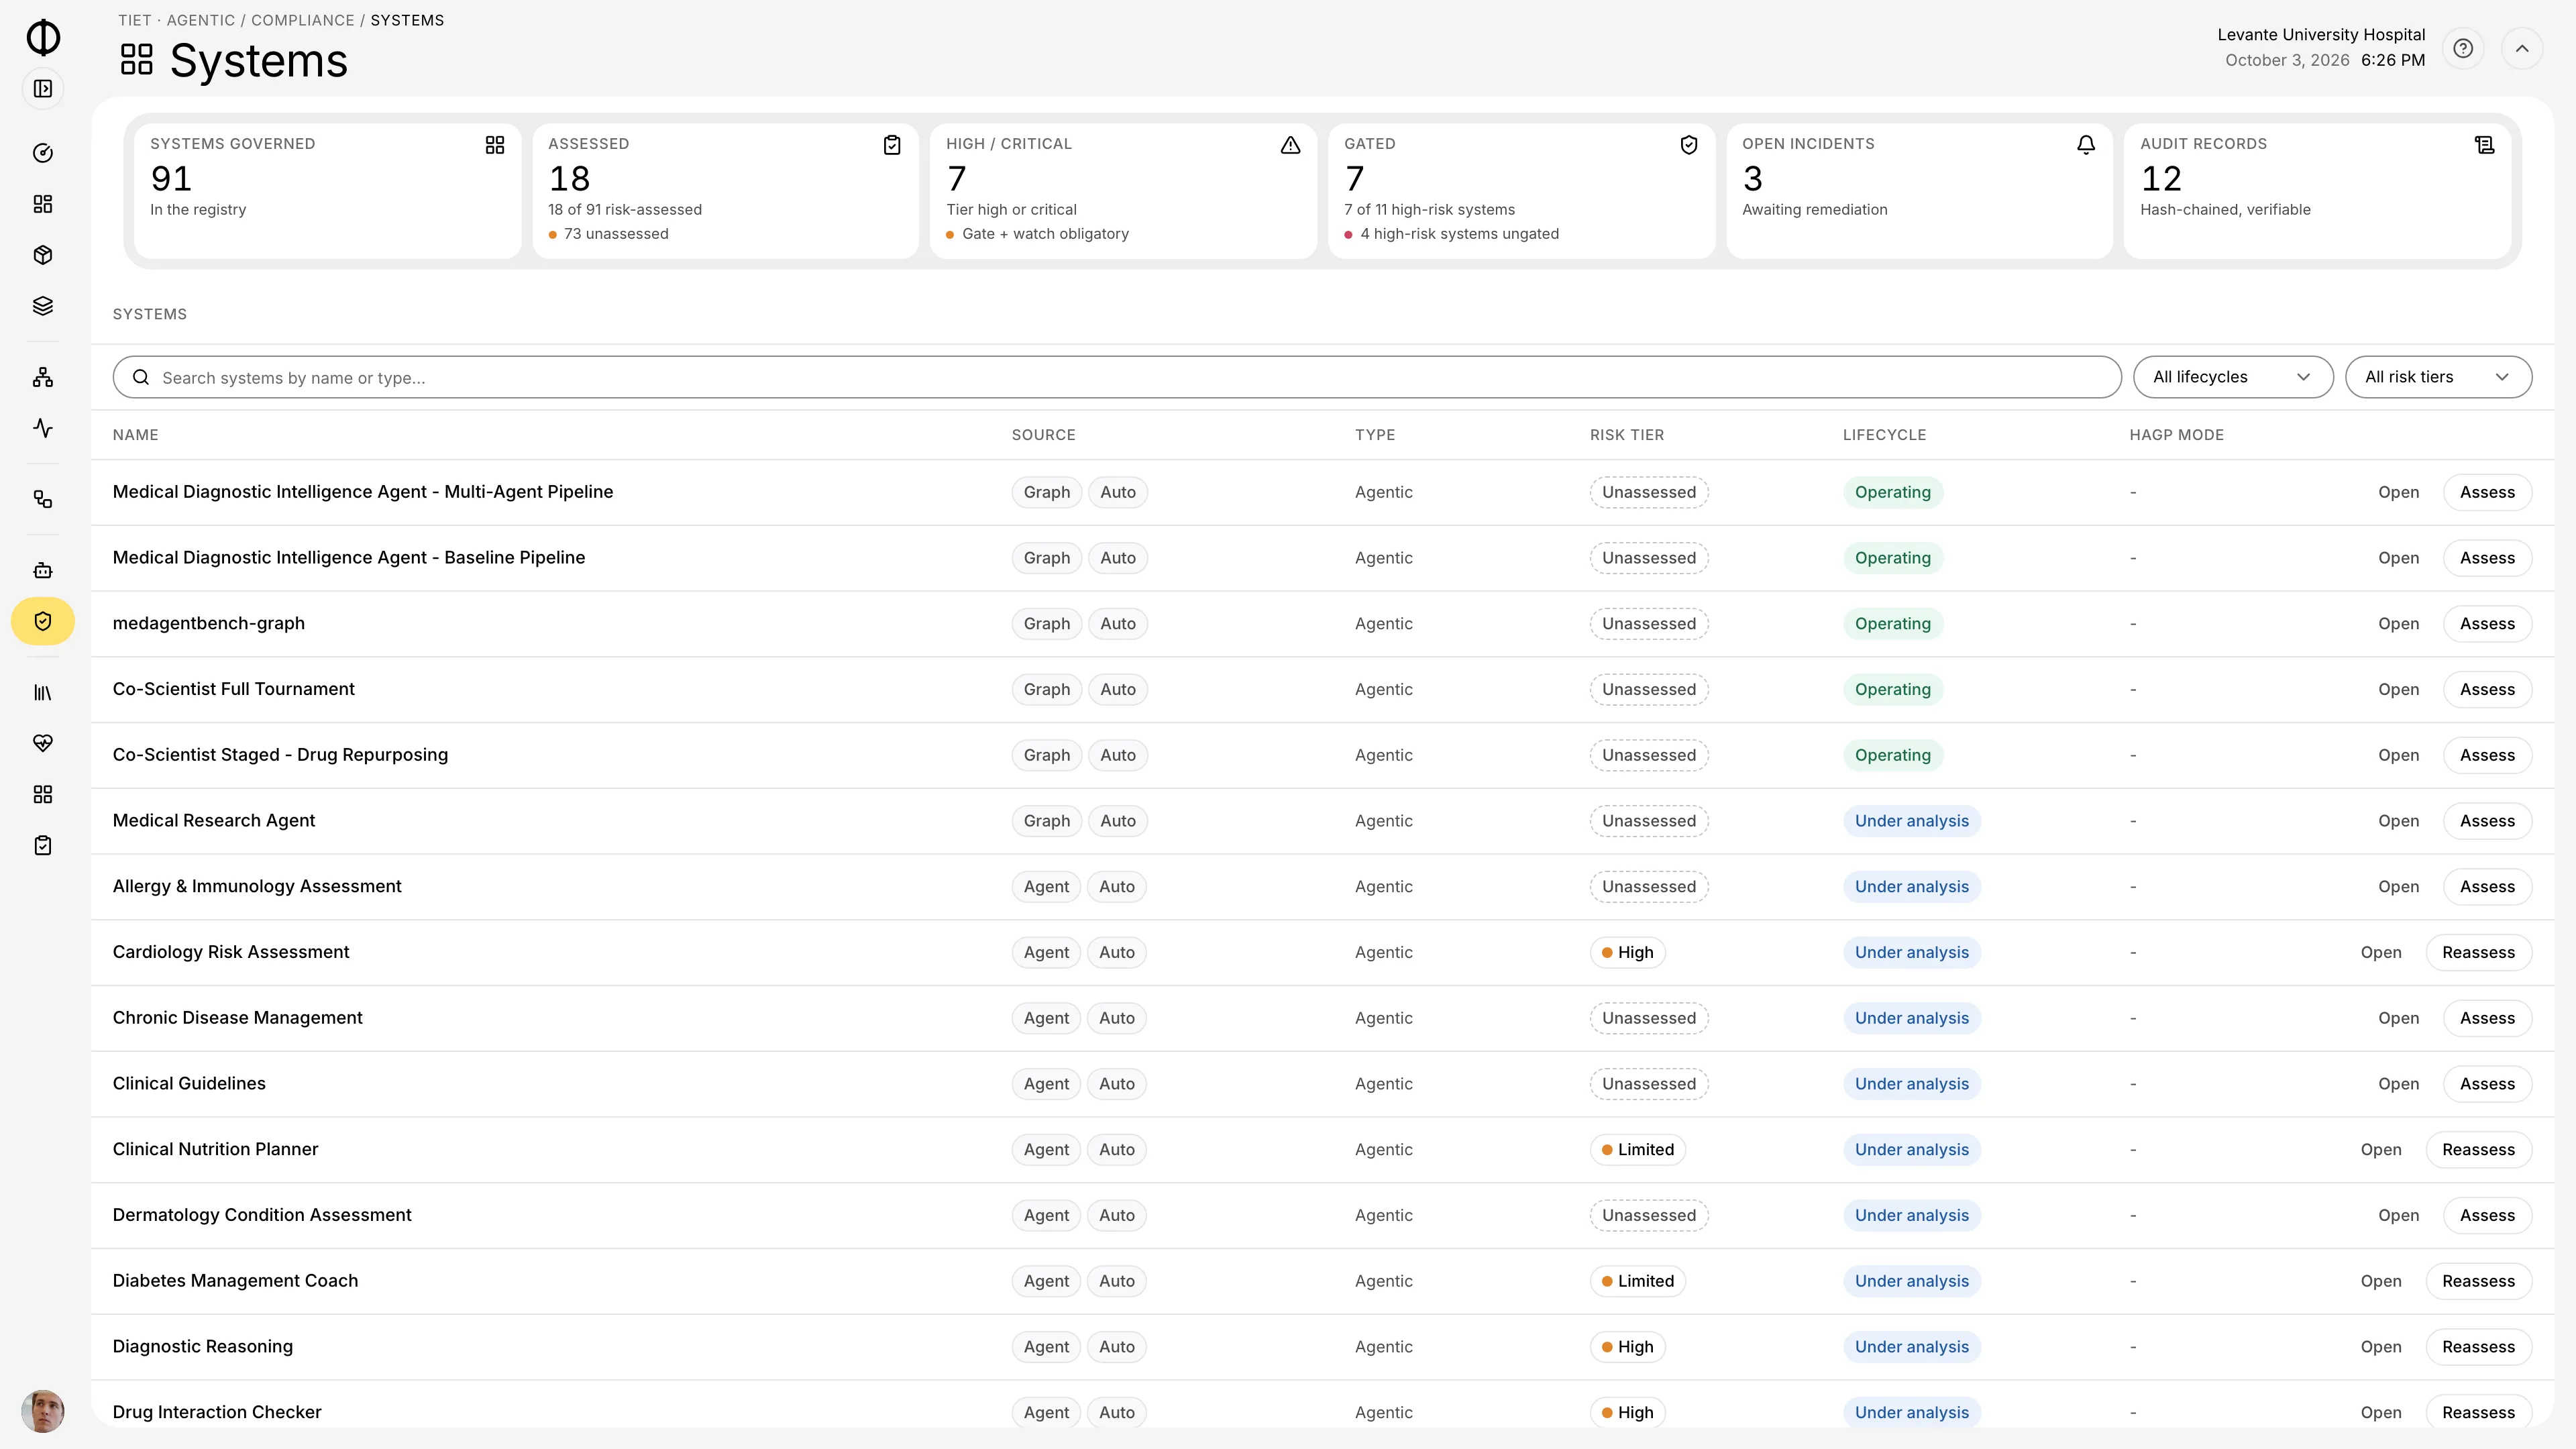
Gardez les règles de consentement et d’accès liées à vos données.
Appliquez les règles de consentement, de finalité et d’accès à mesure que les données traversent vos workflows, avec des journaux d’audit immuables pour en tracer l’usage.
Découvrir Tiet · Govern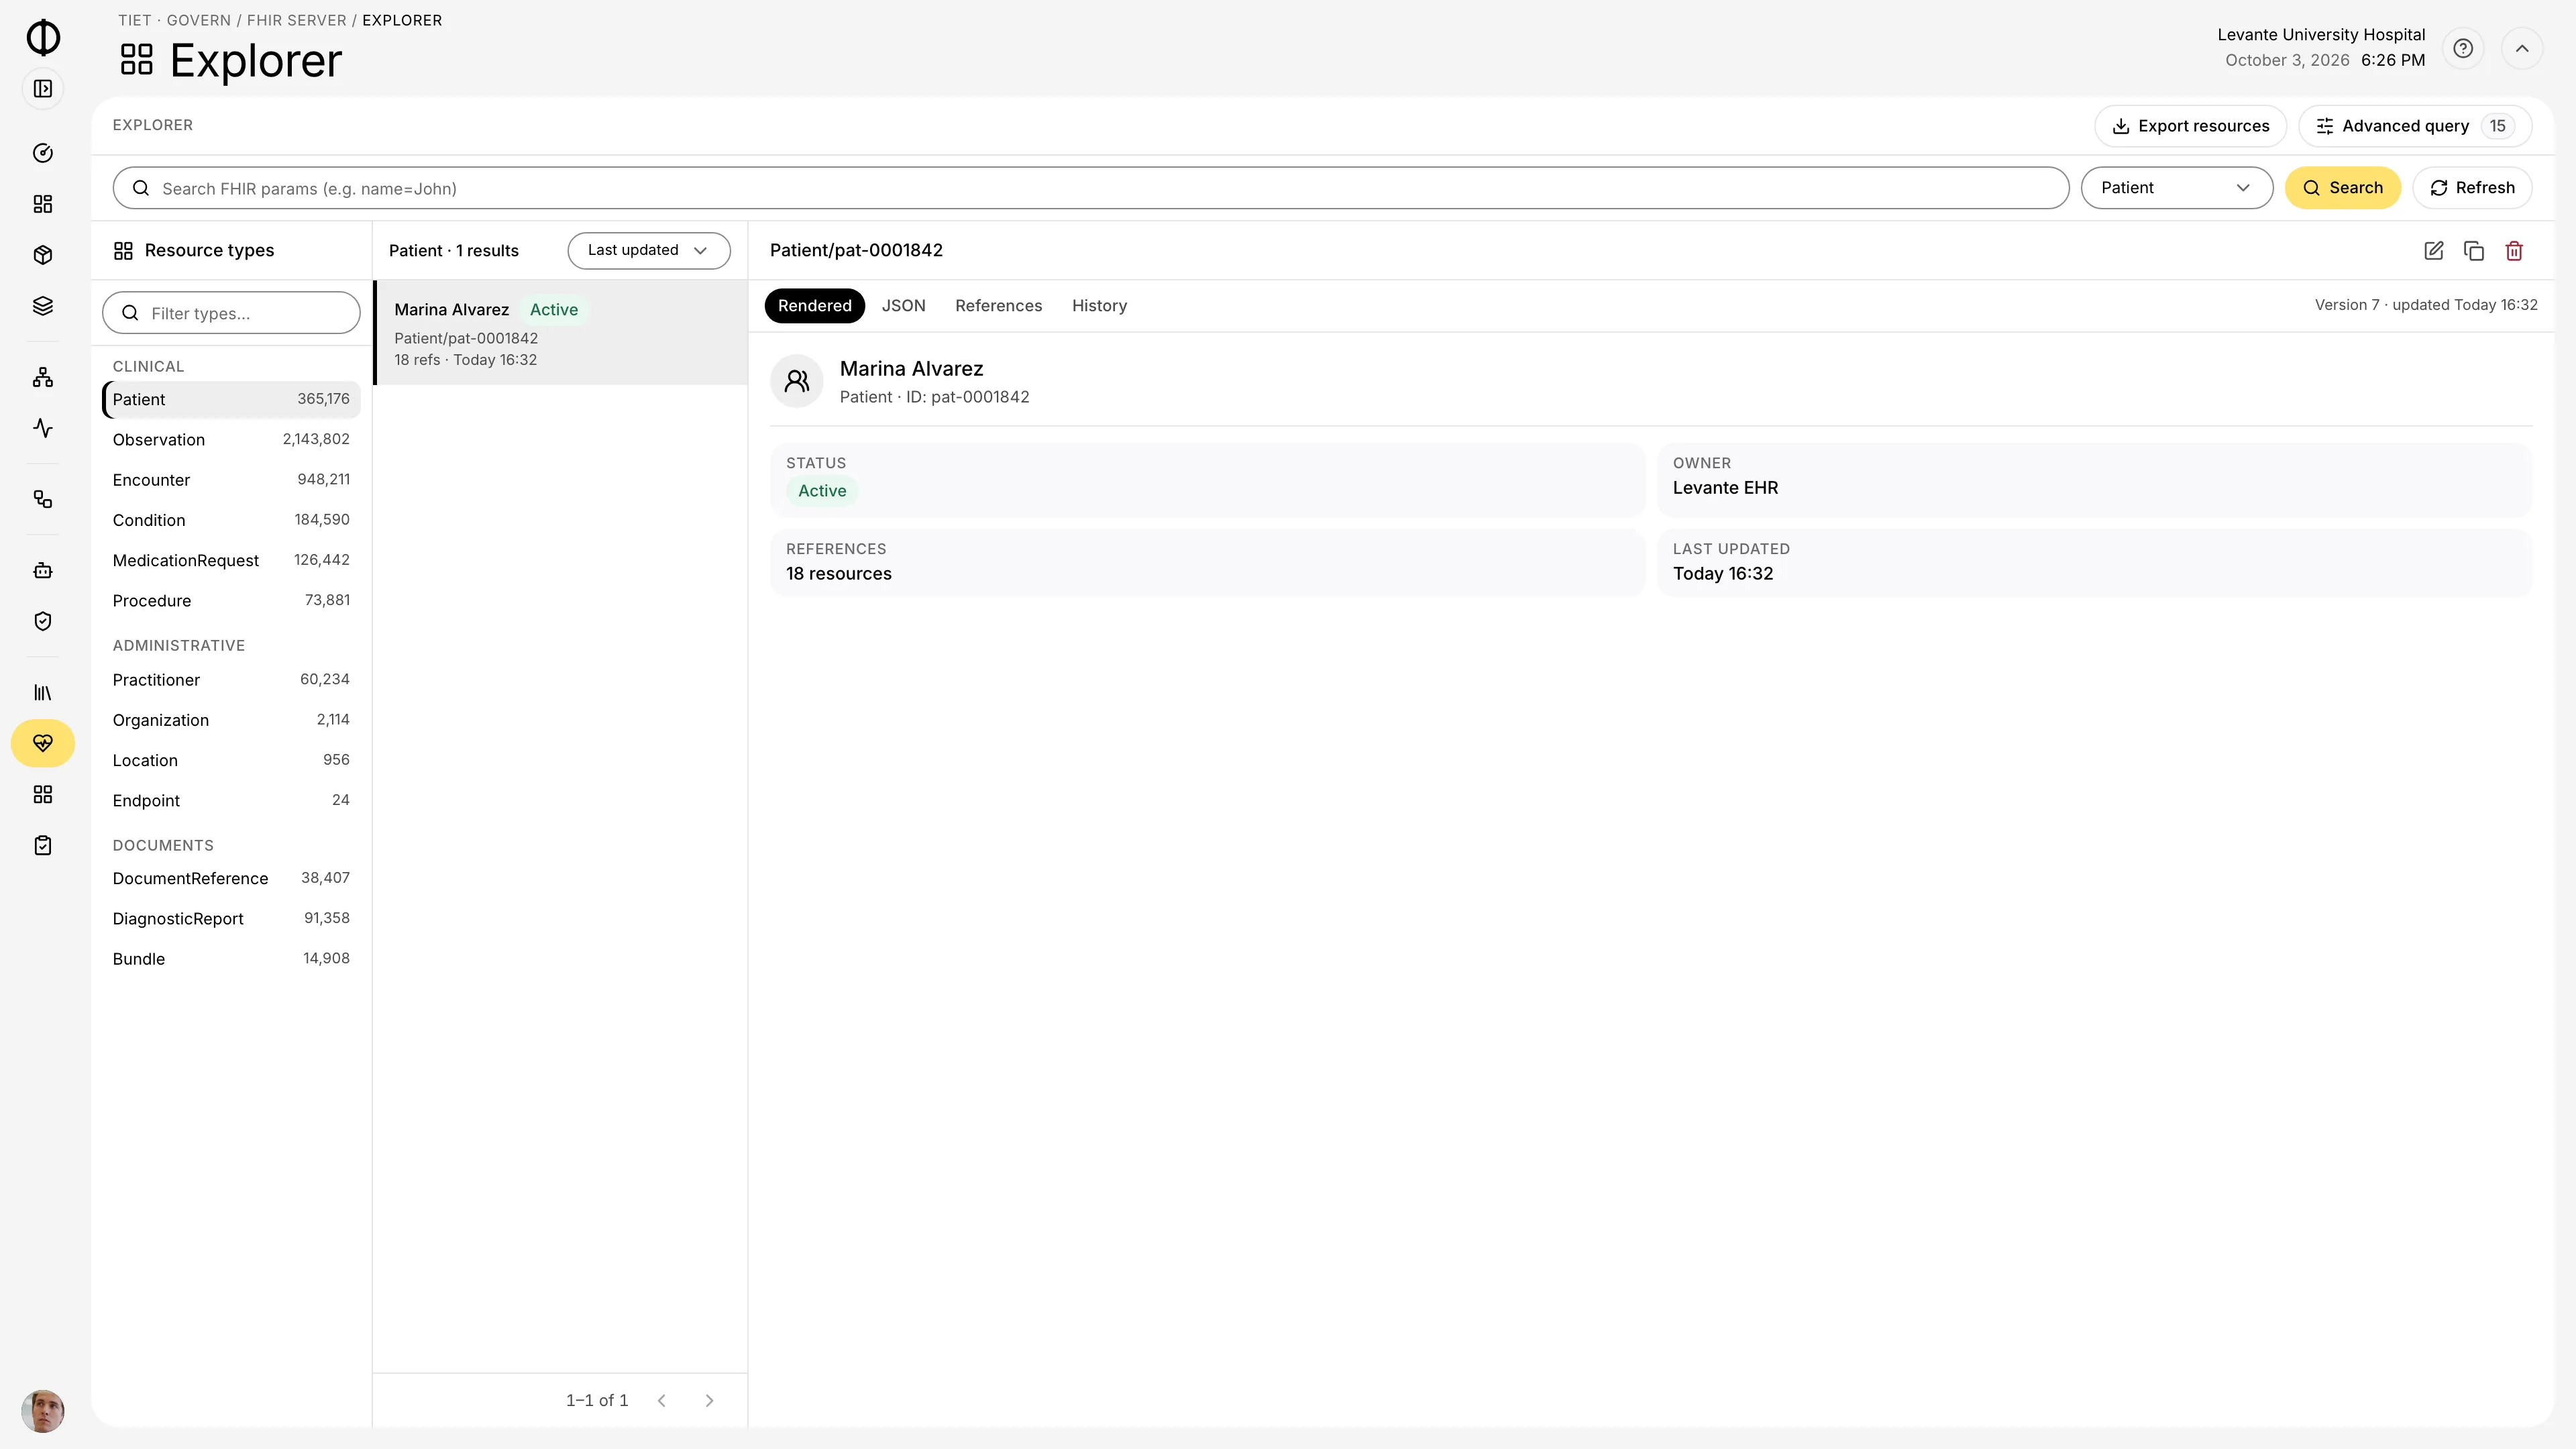
Évaluez comment Tietai s’intègre à votre infrastructure.
Pouvons-nous exécuter Tietai entièrement sur site ou en environnement isolé (air-gapped) ?
Oui. Vous choisissez le périmètre du déploiement : Tietai prend en charge l’auto-hébergement 100 % sur site, les environnements souverains isolés (air-gapped) et les configurations hybrides. Dans un déploiement sur site ou isolé, vos données restent dans le périmètre de sécurité de votre hôpital. La plateforme applique l’isolation des locataires au niveau des lignes et protège les données par un chiffrement AES-256-GCM au repos et TLS 1.3 en transit.
Comment remplacer nos moteurs d’interface hérités sans interrompre les opérations ?
Votre équipe peut valider le nouveau circuit avant la bascule. Tiet · Connect fonctionne en parallèle de Mirth, Rhapsody ou de votre middleware actuel, traduit les canaux et les valide message par message par rapport au circuit hérité. Votre équipe bascule canal par canal, confirme la continuité, puis met l’ancien moteur hors service.
Quelles certifications de sécurité et quels cadres de conformité Tietai prend-il en charge ?
Tietai est certifié ENS de catégorie Haute (ENS Alta) et ISO/IEC 27001. La plateforme comprend des contrôles conçus pour les exigences du RGPD, de HIPAA et de l’EHDS. Des journaux d’audit en ajout seul, chaînés par hachage, permettent à votre équipe de tracer l’exécution de bout en bout.
Tietai est-il un dispositif médical, et qu’est-ce que cela implique pour nos workflows ?
Tietai est une infrastructure logicielle qui n’est pas un dispositif médical. Un workflow ayant une destination médicale nécessite sa propre évaluation réglementaire. Si votre établissement le conçoit et l’utilise en interne au titre de l’article 5, paragraphe 5, du MDR, il agit en tant que fabricant lorsque les conditions de l’exemption sont remplies. Tietai fournit le dossier de preuves et l’infrastructure backend pour accompagner ce travail.