Kein gemeinsamer Katalog
Datensätzen fehlen gemeinsame Metadaten, Herkunft und Lineage, sodass niemand sie sicher finden oder wiederverwenden kann.
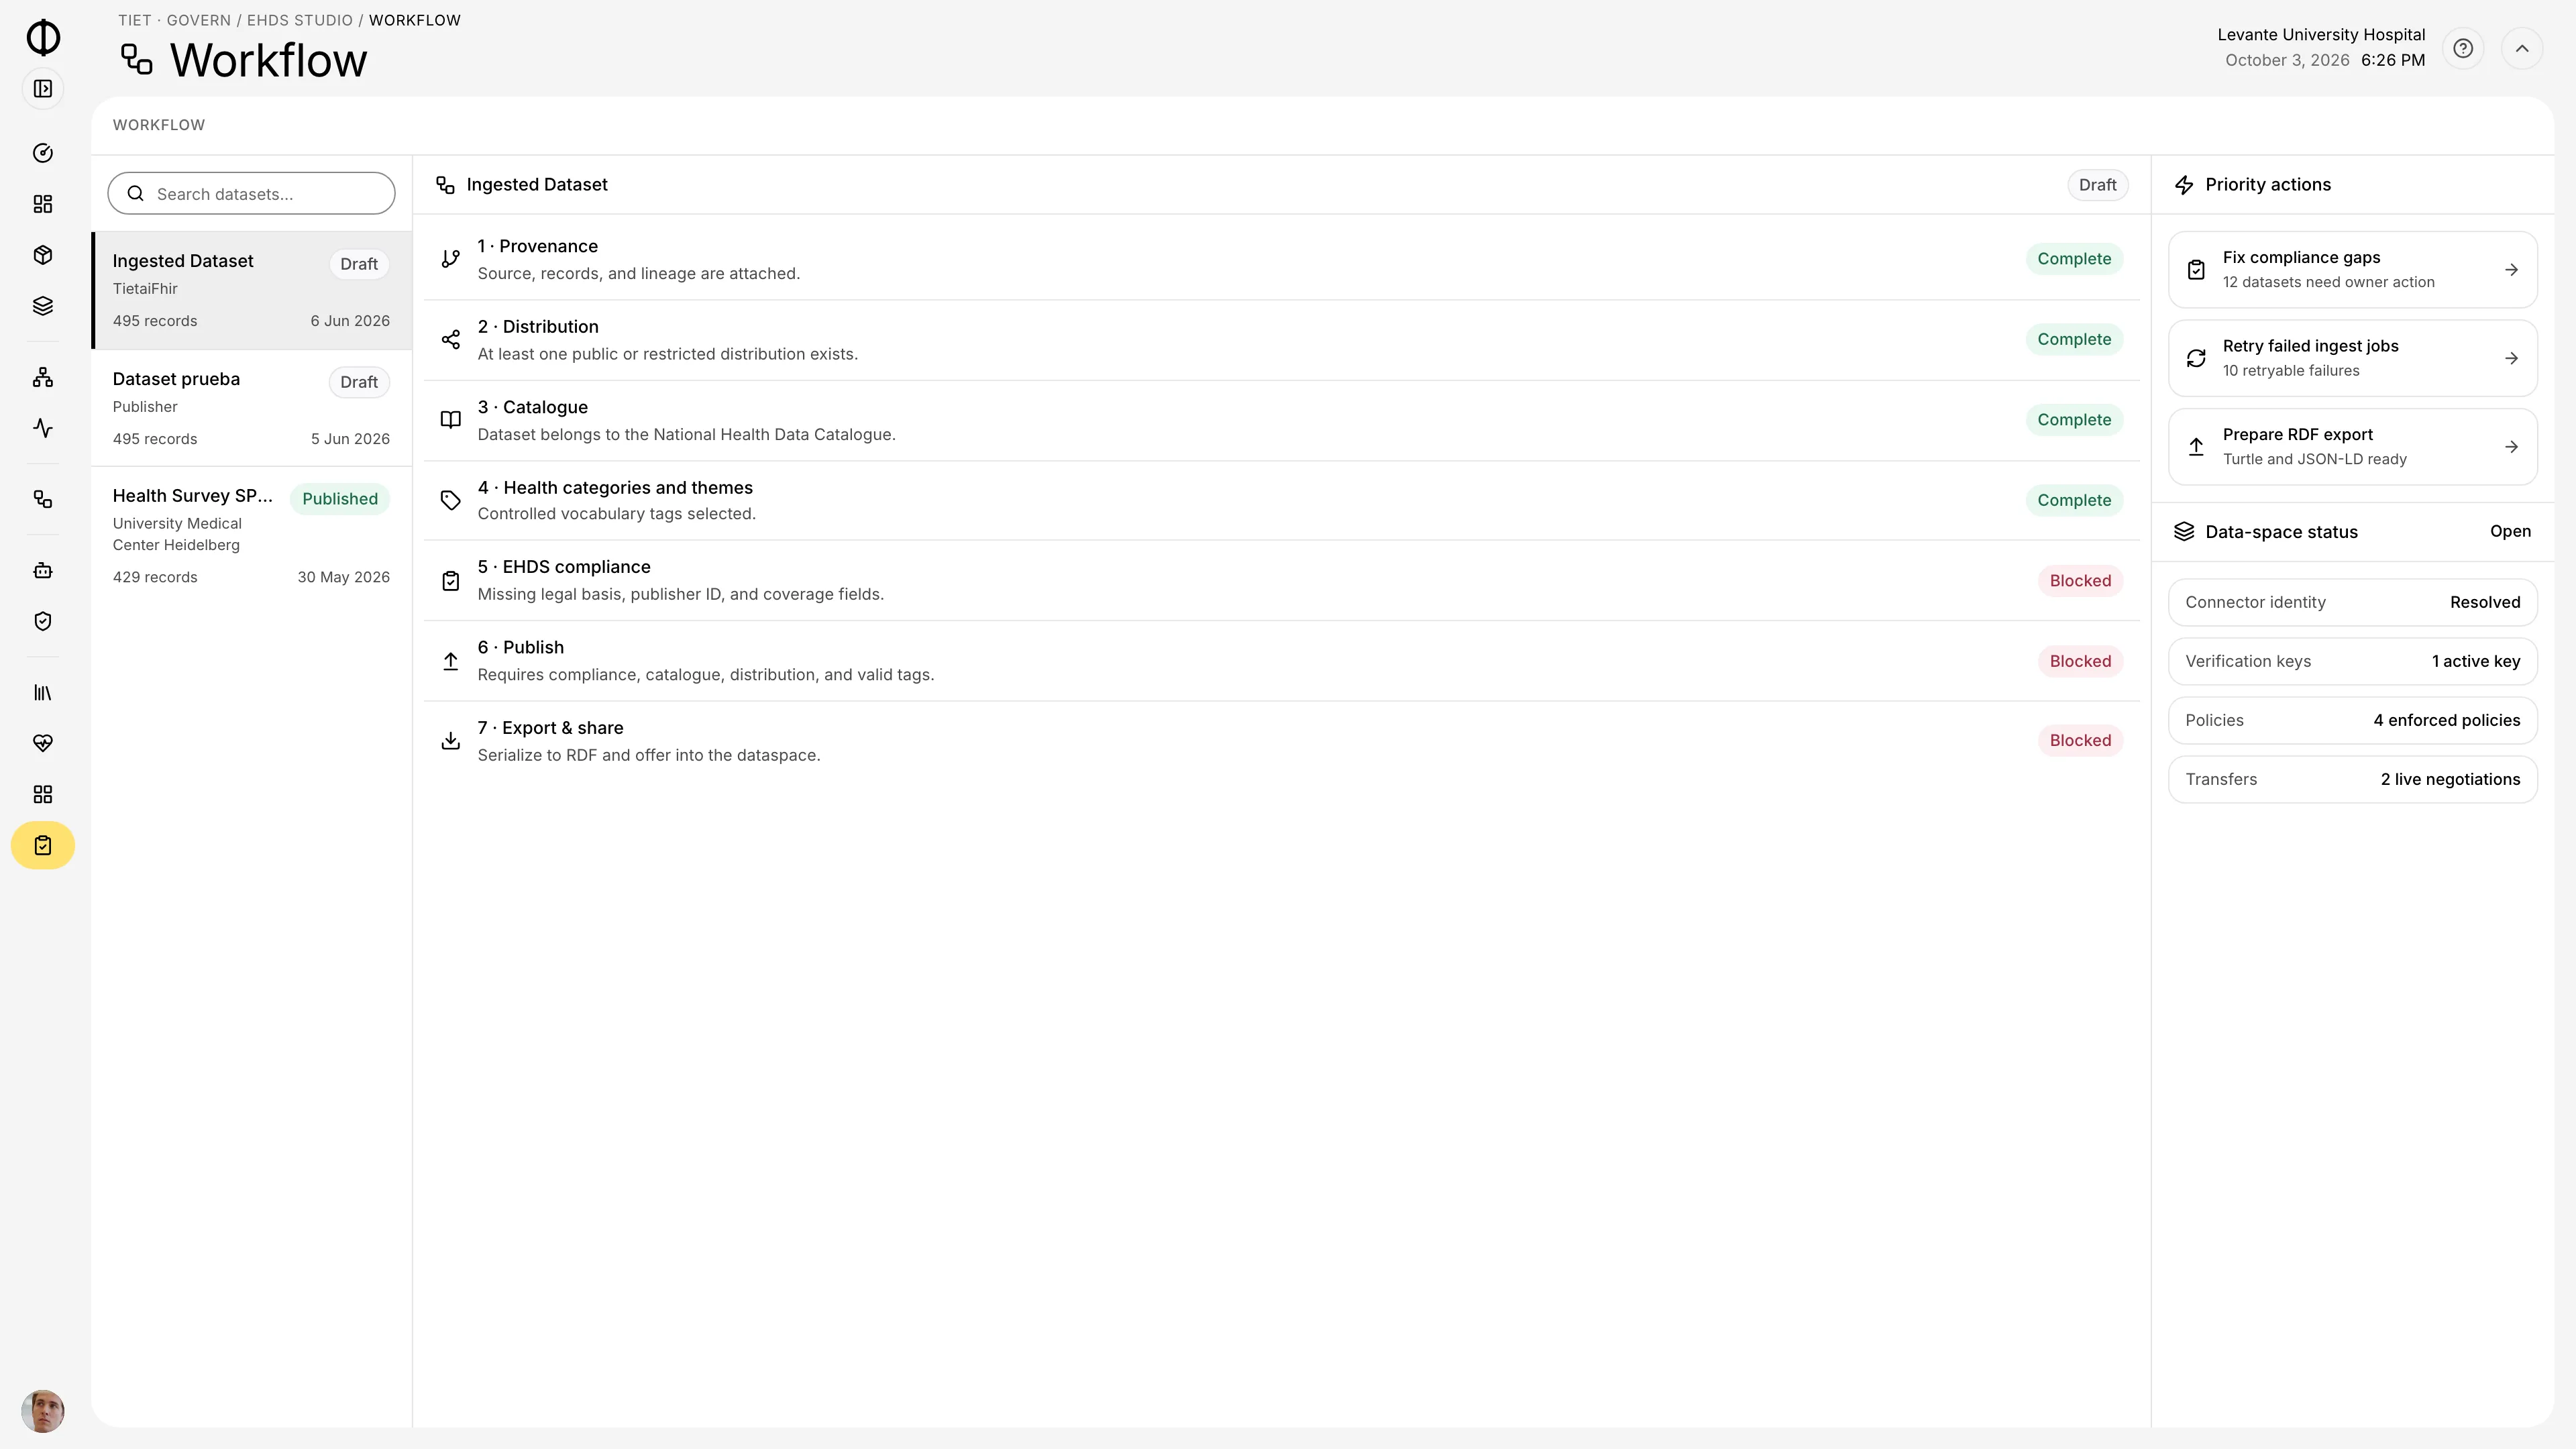
Datensätzen fehlen gemeinsame Metadaten, Herkunft und Lineage, sodass niemand sie sicher finden oder wiederverwenden kann.
Jede Anfrage wird zu einem eigenen Rechts-, Daten- und Engineering-Projekt, eines nach dem anderen.
Einwilligung, Zweckbindung und Opt-out sind dokumentiert, werden bei der Datenbereitstellung aber nicht durchgesetzt.
Beschreiben Sie Datensätze mit HealthDCAT-AP-Metadaten, validieren Sie sie mit SHACL und stellen Sie sie gemäß Einwilligungs-, Zweck- und Zugriffsregeln bereit.
Dokumentation lesen (öffnet sich in einem neuen Tab)
Durchsuchen Sie FHIR-Ressourcen, validieren Sie sie gegen nationale und IPS-Profile und korrigieren Sie Fehlerhaftes vor dem Import.
Dokumentation lesen (öffnet sich in einem neuen Tab)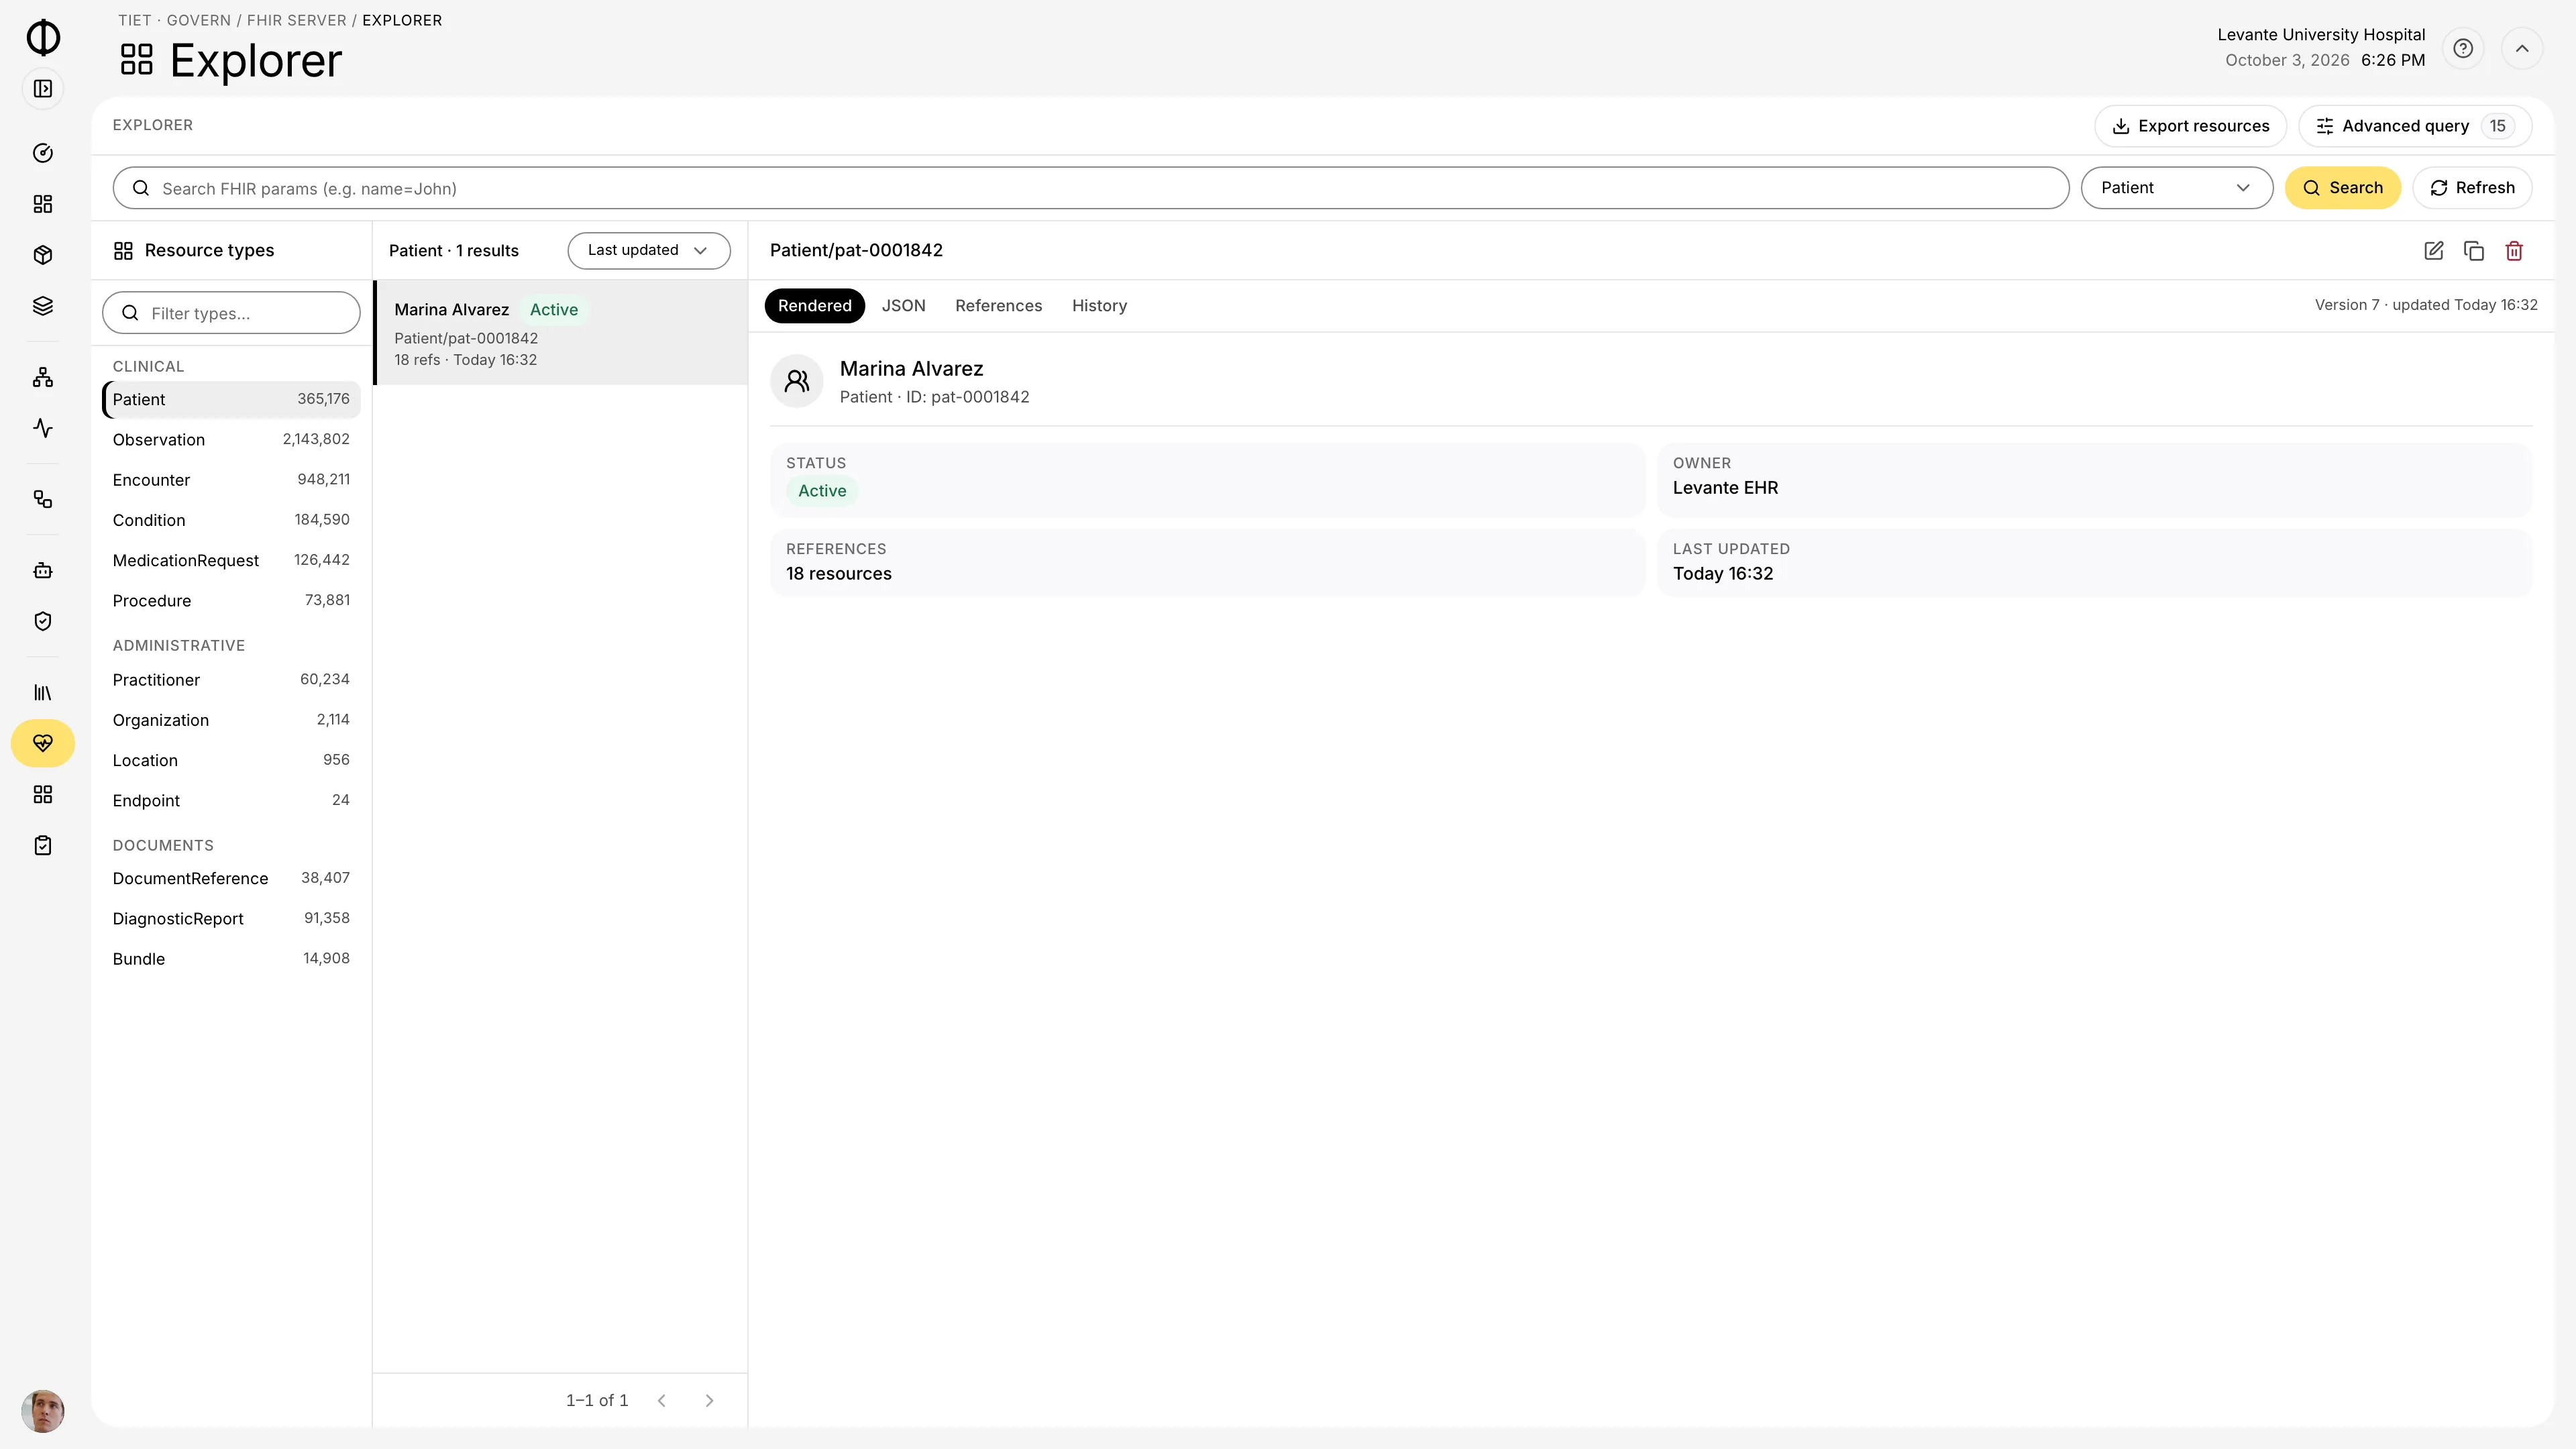
Halten Sie die Terminologien, Vorschriften und Fachartikel, auf die sich KI-Antworten stützen, in versionierten Bibliotheken – mit kontrolliertem Zugriff und nachverfolgter Nutzung.
Dokumentation lesen (öffnet sich in einem neuen Tab)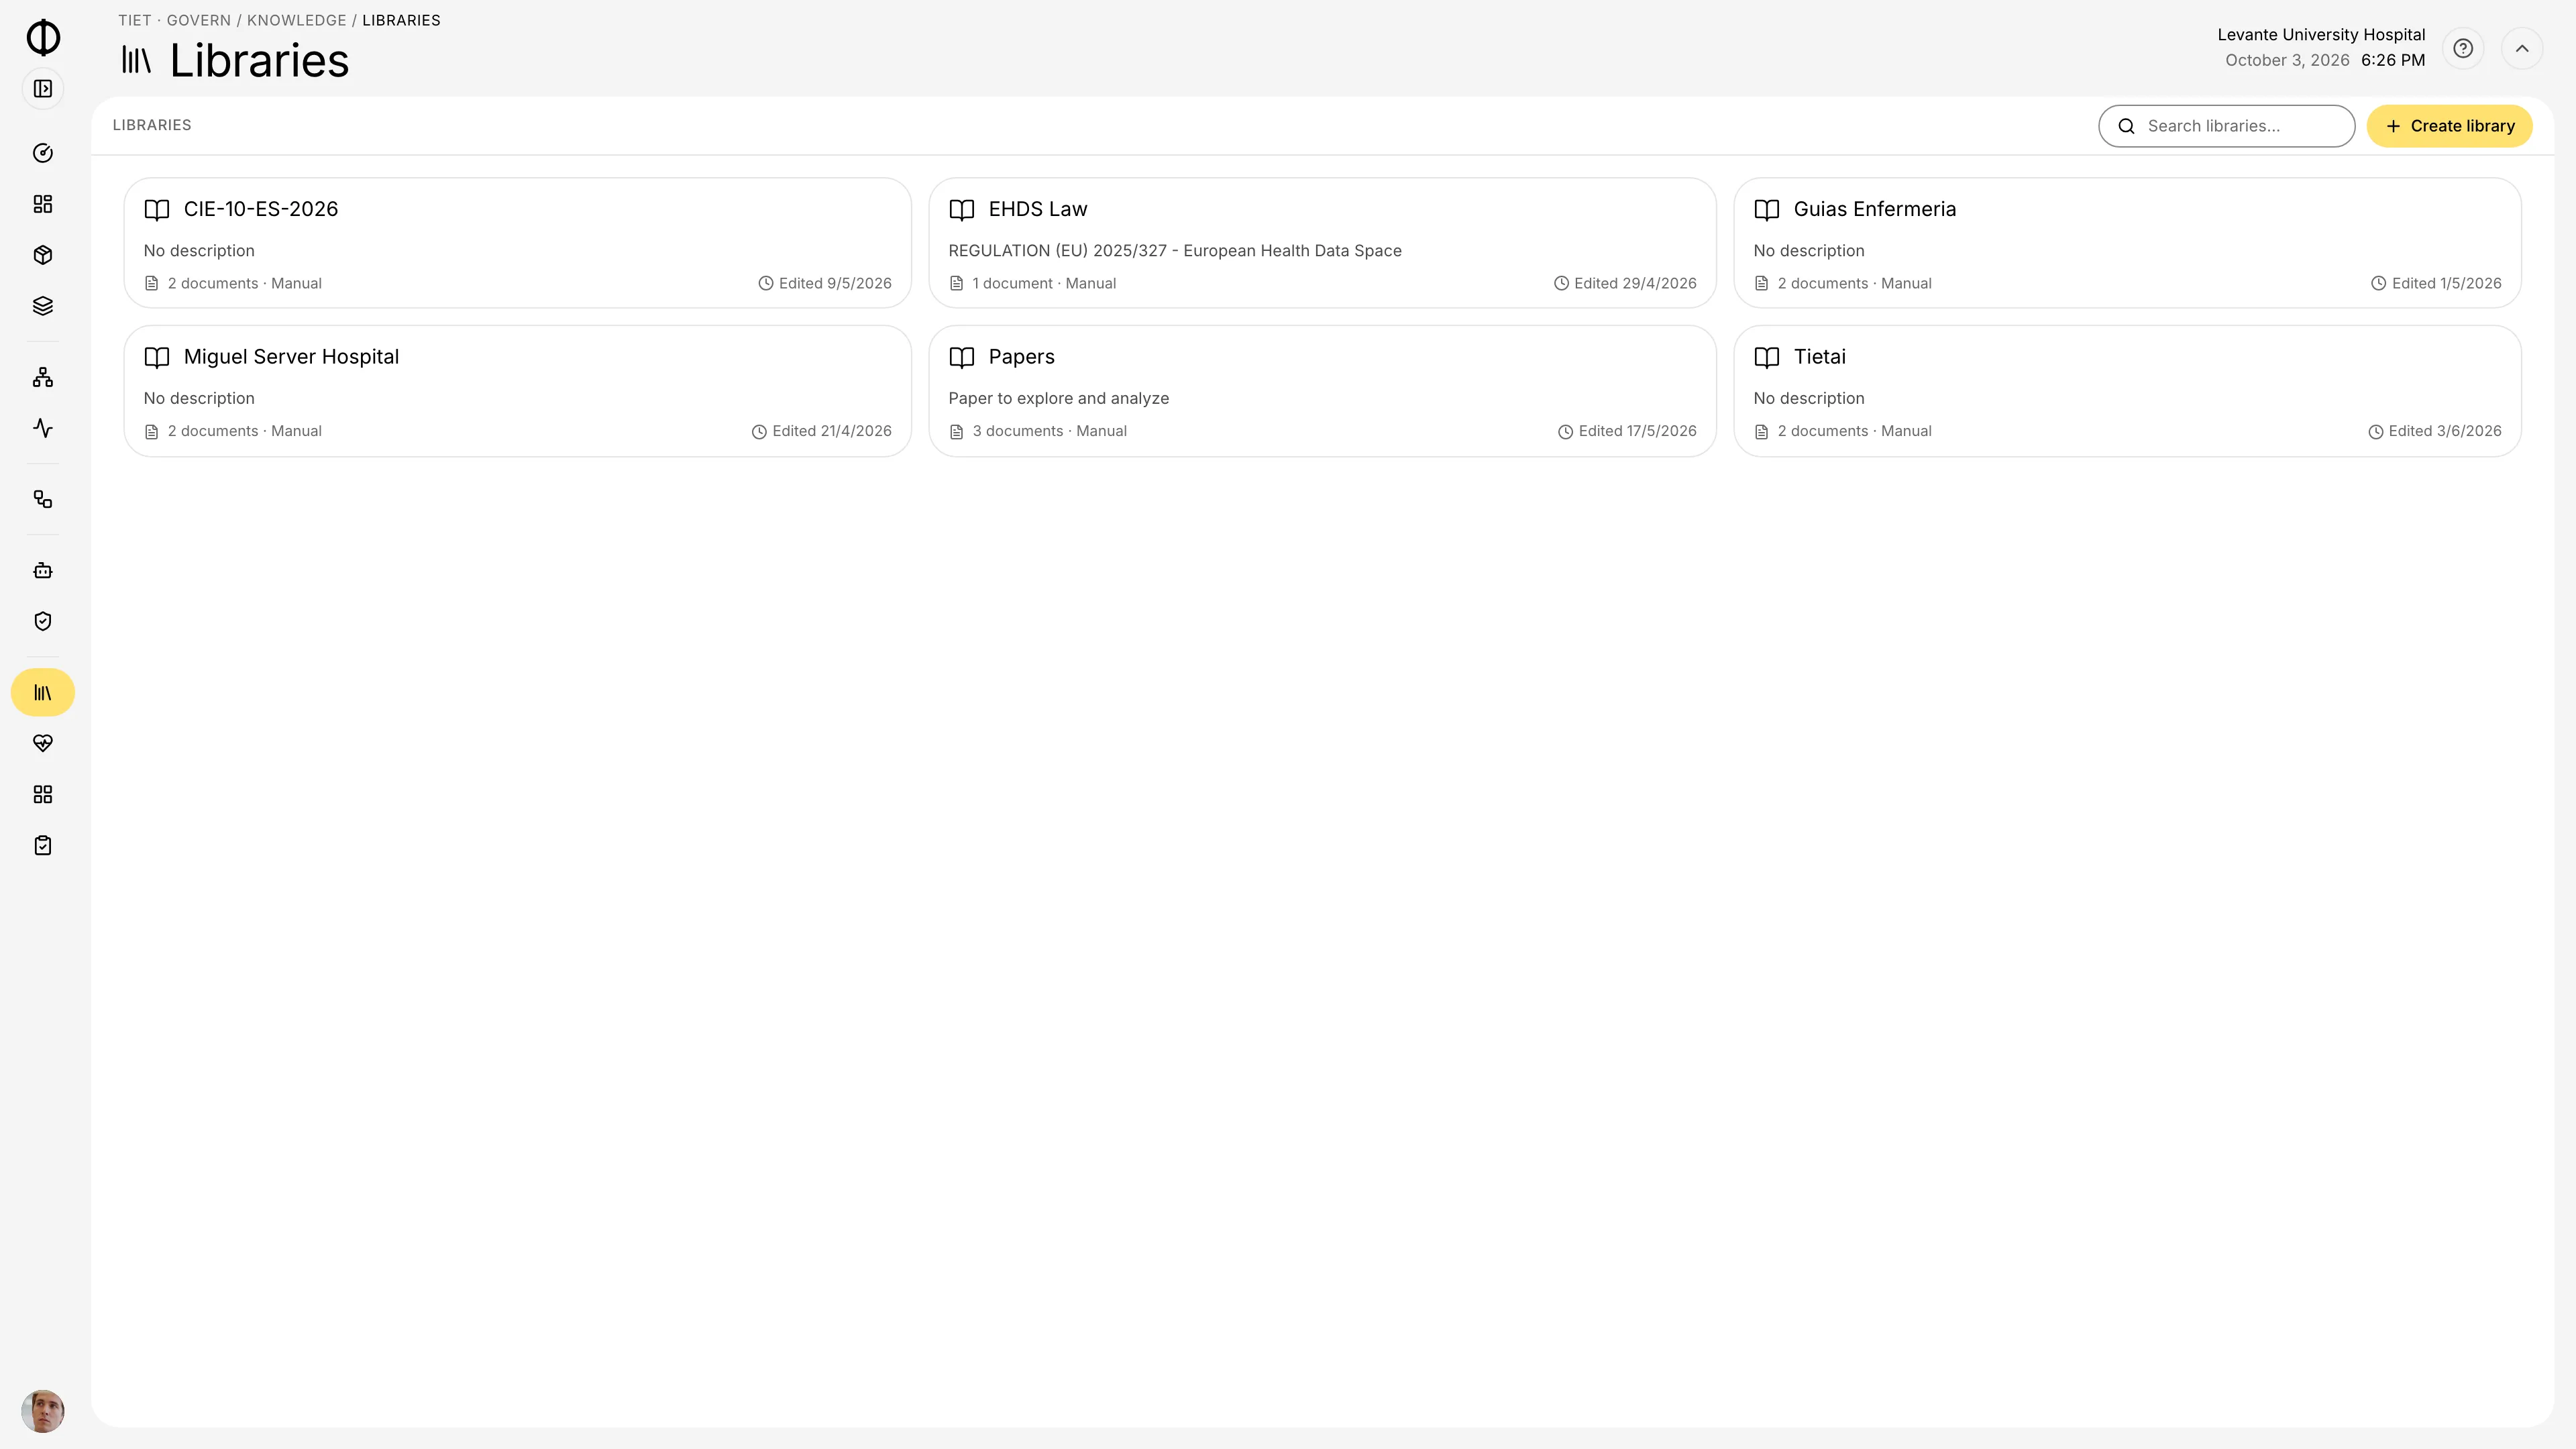
Sehen Sie DICOM-Studien und klinische Akten in einem Viewer an und pseudonymisieren oder anonymisieren Sie sie, bevor sie in eine sichere Verarbeitungsumgebung übergeben werden.
Dokumentation lesen (öffnet sich in einem neuen Tab)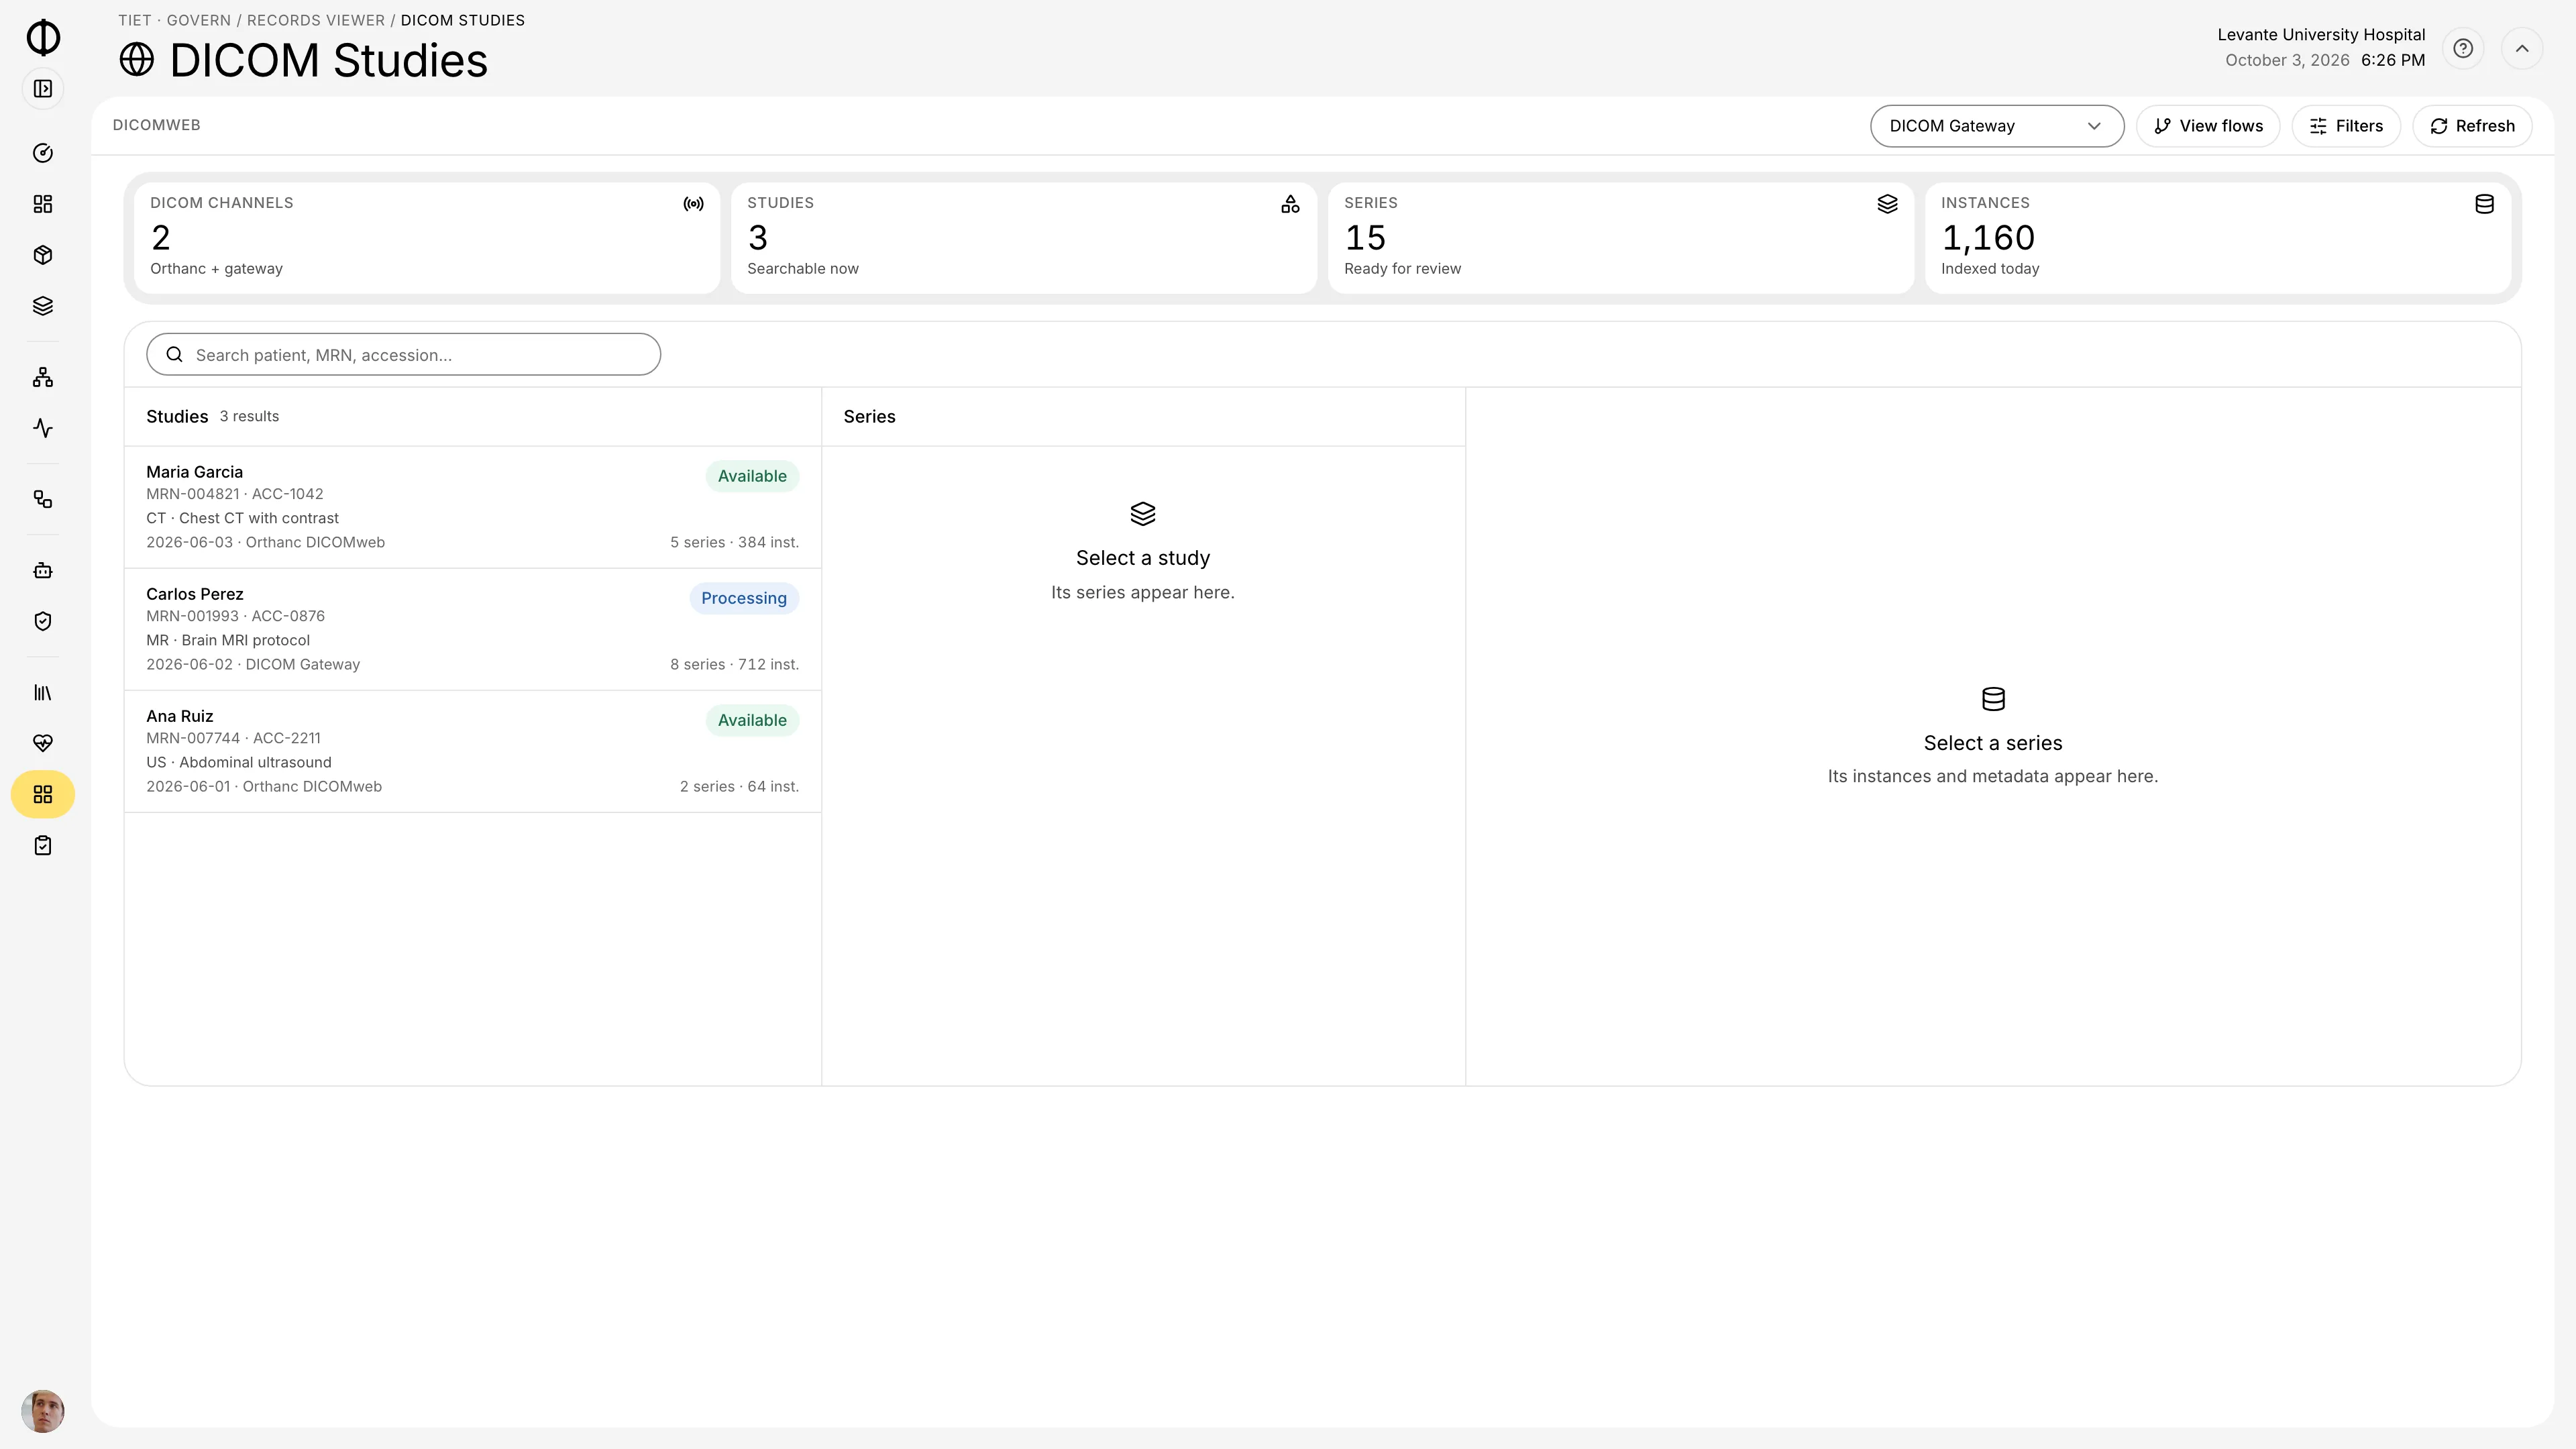
Eine Kohortenanfrage geht ein, und der Datensatz ist bereits katalogisiert, validiert und pseudonymisiert – bereit für eine sichere Umgebung.
Veröffentlichen Sie HealthDCAT-AP-Metadaten, die Zugangsstellen für Gesundheitsdaten und Partner grenzüberschreitend finden können.
Ihre eigenen Forschenden nutzen denselben kontrollierten Katalog und dieselbe sichere Umgebung wie externe Anfragen.
Machen Sie Bilddatensätze europaweit auffindbar, während die Patientendaten in Ihrer eigenen Infrastruktur bleiben.
Prüfen, gegenzeichnen und exportieren Sie KI-entworfene Notizen in die Patientenakte. Abgelehnte Notizen werden nie exportiert.
Halten Sie die Terminologien, Leitlinien und Fachartikel, auf die sich KI-Antworten stützen, in kontrollierten, versionierten Bibliotheken.
Das kann keine Plattform allein, und Durchführungsrechtsakte sowie nationale Modelle entstehen noch. Tiet · Govern liefert Ihnen die technischen Grundlagen: Inventar, Qualität, Herkunft, Richtlinien und kontrollierte Bereitstellung. Über die zulässige Nutzung entscheiden Ihre Rechts- und Governance-Verantwortlichen.
Der EHDS ist im März 2025 in Kraft getreten und gilt ab März 2027. Die Pflichten zur Sekundärnutzung greifen schrittweise ab 2029, weitere Datenkategorien folgen bis 2031.
Das müssen sie nicht. Tiet · Govern läuft On-Premises, souverän oder in einer EU-Cloud, und externer Zugriff erfolgt in einer sicheren Verarbeitungsumgebung, statt Daten nach außen zu kopieren.
Ein beispielhafter Grundlagenplan dauert vier Wochen, vom Inventar bis zur ersten erfüllten Zugriffsanfrage. Datensatzbereitschaft und Freigaben bestimmen Ihren tatsächlichen Zeitplan.
Wir verwenden unbedingt erforderliche Cookies, damit tiet.ai funktioniert, und – nur mit Ihrer Einwilligung – Analyse-Cookies, um es zu verbessern. Sie können alle akzeptieren, nicht notwendige ablehnen oder nach Kategorie wählen. Lesen Sie unsere Cookie-Richtlinie.
Unbedingt erforderliche Cookies sind immer aktiv. Aktivieren Sie eine Kategorie, um einzuwilligen, oder deaktivieren Sie sie, um die Einwilligung zu widerrufen. Lesen Sie unsere Cookie-Richtlinie.
Notwendig für den Betrieb der Website: Sicherheit, Lastverteilung und das Speichern Ihrer Cookie-Auswahl.
Speichern Ihre Entscheidungen, um Ihr Erlebnis zu verbessern. Derzeit sind keine im Einsatz.
Messen, wie die Website genutzt wird, damit wir sie verbessern können – nur mit Ihrer Einwilligung.
| Name | Anbieter | Zweck | Kategorie | Dauer |
|---|---|---|---|---|
| cookieConsent | TietAI | Speichert Ihre Cookie-Auswahl | Unbedingt erforderlich | 12 Monate |
| Google Analytics | Reichweitenmessung; wird nur mit Einwilligung gesetzt | Analyse | Siehe Cookie-Richtlinie |
 ISO/IEC 27001Zertifiziert
 Zertifiziert · Hoch